Archive | Trop sérieux

#IEUFI n°4 : Comprendre un monde qui change : Internet et ses enjeux

Bon … par où  commencer ? Les choses qui rassurent où celles qui font peur ?

Suis-je digne de mon rôle d’auteur ? Serai-je un jour animateur ?

Pour l’instant je suis à l’arrache (je dois filer à Dieppe, avancer dans ma plateforme WebGoat, chopper les 18 points qui me manquent sur ma formation crypto Canvas, lire « L’éthique des hackers », préparer des supports de diffusion de ma clef PGP, poser mes premiers stickers sur mon PC :-)…) . => mais il est clair que ce n’est rien à côté de la tâche sociale de défense des libertés individuelles sur internet à laquelle chacun d’entre nous devrait s’atteler !

Je colle donc toutes mes notes en vrac en viendrai rédiger progressivement.

En tout cas, chapeau à Benjamin, il en a mis plein la tronche à tout un amphi.

http://www.ffdn.org/

http://confs.fr/

http://www.fdn.fr/

 Quelques définitions : 

  • internet = réseau passif qui ne comprend pas ce qu’il transporte
  • 40 000 réseaux interconnectés
  • réseau a-centré
  • pour la grande majorité des êtres vivants, la coupure en 2 provoque la mort d’au moins une des 2 parties, pas pour internet

l’IANA n’a aucun moyen d’imposer quoi que ce soit.

C’est parce que les 40 000 opérateurs ne font globalement rien que le système fonctionne

Ecrire un navigateur web, c’est indémerdable.

internet n’est ni un réseau de diffusion (TV), ni de communication (téléphone) ni un media

Une société est la somme des interactions entre les individus

Un bébé humain avec lequel on ne communique pas meurt => la communication est un besoin VITAL

Internet change FONDAMENTALEMENT la façon dont les gens communiquent donc Internet change la société. Un vrai changement : comme celui de l’écriture, pas de l’iphone

Le cycle de croissance de la bête internaute:  acheteur=>kikoolol=>lecteur=>râleur=>commentateur=>auteur=>animateur  

à 60 ans on a malheureusement pris le mauvais pli mais malgré tout on finit au niveau commentateur

le retro-lien a aussi l’intérêt de passer la censure

Entre La presse de Gutenberg (1447) et l’article 11 de la déclration des DH il afallu 400 ans. Combien faudra-t-il pour « protéger » les avancées de l’Internet ?

La démocratisation de l’écriture est une conséquence de l’imprimerie. exemple de la guerre de 14

Quelle seront les conséquences de l’internet dans 2 siècles ?

Difficile de dire où sont la cause et la conséquence entre le libre et Internet

Attention, @bayartb LadyGaga c’est 40 M followers contre 39,5 M pour Barack Obama

Avant les droits d’auteur, il y a quand même eu des artiste mineurs qui ont pu survivre: Bach, Mozart, …

Seule la bonne idée reste l’apanage de l’homme, le reste c’est Informatique = Numérique = Réseaux = Données.

L’informatisation de tout est un enjeu économique majeur

Les ordinateurs sont partout et nous dégueulent des flux de BIG DATA

Reussir à théoriser le changement de société a pris du temps contrairement à la diffusion des techniques

Sans théorisation, la révolution de 17889 aurait juste été une jaquerie paysane

Internet change les structures de la société

La réforme est la fille de l’imprimerie => guerres de religions dans toute l’Europe.

Pas de raison qu’avec Internet, cela se passe différemment. Préparez-vous, ça va fritter

Les enjeux : Neutralité des intermédiaires techniques

Un chrétien de pas la bonne marque c’est presque pire qu’un musulman

#IEUFI Danger : si l’opérateur n’est pas neutre, ce que vous voyez du monde n’est pas la réalité

Vous n’est que la somme des critères … hein???

Les opérateurs techniques peuvent déformer l’univers contrairement au micro et hauts parleurs qui ne font que transmettre.

#IEUFI Rien dans le code pénal relatif à l’atteinte la liberté d’expression. Censurer votre mur Facebook n’est pas délit

La déclaration des droits de l’homme n’est pas un droit opposable

Si pas de contrainte pénale forte envers les opérateurs, pas de la liberté de l’Internet : débat majeur

Quelles sont les responsabilités ?

Le responsable c’est celui qui fait. @bayartb nous explique les réponsabilités de l’auteur et de l’éditeur mais hébergeur, opérateur et soutiers ne le sont pas !

Attention de ne pas revenir à un système de droit féodal @

Google n’est ni le pouvoir politique, ni judiciaire… c’est le pouvoir financier et c’est déjà beaucoup trop !

Si on accorde aux opérateurs ce pouvoir de justice on va vers la tyranie

Les outils technos d’aujourd’hui sont truffés de fonctionalités d’interdiction, c’est un problème sérieux: quelqu’un commande à ma place !

Avant, c’était dans les casernes qu’on censurait Charly Hebdo, aujourd’hui c’est Apple qui l’interdit

Heureusement, il y a des applications avec des boutons « ta gueule » !

« Il devrait être interdit de vendre des iphones comme il est interdit de vendre de la viande avariée et des yaourts au mercure »

Absence de neutralité, drm, surveillance .. marqueurs d’une société non démocratique, échec de nos sociétés démocratiques

A l’heure actuelle les brevets logiciels sont une atteinte aux libertés

Le CSA régule la diffusion de TV pour cause de rareté des fréquences, il n’a pas à réguler les contenus internet

Bientôt, CSA mort #HADOPI m’a tuer ?

La centralisation des contenus par Google, Facebook & co est un problème, un problème politique très sérieux

A vouloir étouffer les révolutions pacifiques, on rend inévitables les révolutions violentes
Read more at http://www.dico-citations.com/a-vouloir-touffer-les-r-volutions-pacifiques-on-rend-in-vitables-les-r-volutions-violentes-kennedy-john-fitzgerald/#gerVwX01Cx21PKS9.99

En 2013 au gouvernement il n’y a rien sur le sujet.

Il serait temps de fibrer

Le ministère de l’économie numérique c’est une réponse de gestionnaire, pas une réponse politique

Profession de foi de @bayartb : informaticien par passion ingénieur pour manger

Commencer par fibrer la campagne

En France, il suffit de couper la page d’accueil de Google pour que tout le monde pense qu’internet est cassé

Faudra-t-il guillotiner les défendeurs des DRM ?

Nos politiques s’obstinent à faire n’importe quoi

Attention, la mise en place des moyens de chiffrement permettrait « aussi » de protéger les pédophiles et terroristes

Les juges tendent à donner plus de responsabilités aux hénergeurs qu’il n’en ont véritablement contraire à la LCEN

Si vous avez compris en moins de 4 heures et 6 aspirines l’article 6 de la LCEN de 2004, alors vous pouvez être juriste

Facebook = éditeur

Quand le gamin difame son prof sur facebook, c’est à Facebook qui a imposé des règles sur le contenu (il se pose en éditeur) c’est Facebook qui doit être puni

L’hébergeur ne doit être ni juge ni policier

C’est aux profs de français et philo d’apprendre à écrire des textes de manière publique. C’est à eux d’apprendre la maitrise d’Internet à nos gamis, pas aux profs de science ou de techno.

Malgré tous les progrès de la techno, on ne peut toujours pas ressuciter les petites enfants assassinés

Il faut un système pensant conscient pour avoir de l’éthique

Privacy for the weak, transparency for the powerful

Ne pas attendre le bien d’Orange. Orange est une entreprise privée qui fait ce que veulent ses actionnaires
même si ce n’est pas très intelligent

En france, on ne prend pas bien les virages mais qu’est-ce qu’on rebondit bien sur les murs

10 GB en 4G en 2025, on va faire frire des pigeons

CB18084A770357DFFCDE98D9CF


Posted in Trop sérieux1 Commentaire

#IEUFI : de l’âge du cuivre à celui des Lumières – Infrastructure physique

Le vendredi 25 octobre 2013 se tenait le troisième volet de la série de conférences « Il était une fois Internet« . Le mot-croisillon du titre ne fait donc plus aucun mystère. 

Photo pourrie au Samsung Galaxy III mini ... misère

Photo pourrie au Samsung Galaxy III mini … misère

 Je rallie donc l’institut Mines-Telecom, nouveau lieu des conférences pendant le déménagement de La Cantine, sous une petite pluie fine. Je me souviens assez vaguement de l’endroit où j’avais rencontré il y a quelques temps Samuel Tardieu pour lui faire signer ma demande d’accrédisation CaCERT.

18:30, je suis en avance, ce qui n’est pas pour me déplaire. Les habituels bosseurs sont déjà à l’oeuvre (@skhaen, @vincib, …) pour installer le matériel de capture vidéo de l’évènement.

Joël Mau est au pupitre, l’amphi est désespérément vide. 

J’ai quinze minutes pour traiter les derniers mails de la semaine mais pas question de  trop traîner à l’extérieur de peur de me faire voler ma place plein axe au 4ème rang.  Les possibilités de rafraîchissement houbloneux moussant sont malheureusement moins intéressantes qu’à La Cantine… tant pis. En revanche, les hyperconnecté sont aux anges : il y a du filaire dans l’amphi, du 220V/50hz, #IPv6 et un résolveur #DNS par défaut qui valide avec #DNSSEC , dixit @Bortzmeyer.

18h45 : je m’installe. Les fidèles sont présents, mais il est clair qu’il n’y aura pas foule. Météo pourrie, lieu pas très accesssible, vacances de la Toussaint, sujet ardu … autant d’explications pour ce maigre auditoire (par le nombre, pas par la qualité). A moins que tout le monde ne soit coincé devant sa télé pour ne pas rater Jérémy Zimmerman.

19h10 : c’est parti. Joël Mau, vieux routier des Telecoms se présente. A l’écoute du déroulé de sa carrière on est en confiance : FT/Orange depuis l’époque « pivoine », ARCEP, Institut Mines-Telecoms (directeur de mission puis animateur du collectif RFC) … le bonhomme baigne dans le milieu Telco depuis quelques décennies.

Presque pour s’excuser Joël nous rappelle que même si elles ne sont pas sexy, elle ne se voient pas et ne font pas rêver, ces infrastructures son vitales. Elles sont un « enabler » à la fois squelette et système nerveux de nos sociétés communicantes.

L'infrastructure se fait oublier sous nos pieds

L’infrastructure se fait oublier sous nos pieds

En pratique les infrastructures associent le hertzien, le cuivre et la fibre utilisés conjointement.

Pour commencer quelques petits rappels historiques sur le développement des moyens de communication avant de constater qu’aujourd’hui la carte des câbles Internet sous-marins se superpose parfaitement à celle des câbles télégraphiques en 1901.

Puis, un  peu de technique pour présenter la fibre sous tous ses aspects (mono/multimodes, principaux produits mis en oeuvre). On revient naturellement sur l’histoire de la technique de conduction de la lumière déjà connue des grecs mais qui ne sera vraiment creusée qu’au 19ème siècle avant de trouver de véritables concrétisations depuis une cinquantaine d’années. 

Avantages énormes de la fibre : L’atténuation du signal y est bien plus faible que pour le cuivre  (< 1 dB/km contre 10) et on peut y faire passer plusieurs Terabit/s. Autres atouts : insensibilité aux perturbations électromagnétiques et aux variations de température et surtout pas de corrosion. Tout ça pour un prix d’environ 10 €/km ce qui devrait permettre d’éviter le vol (à part si les voleurs la confonde avec du cuivre à 6k € la tonne). Les seuls véritable inconvénients de la fibre : sa fragilité et sa mise en oeuvre délicate (75% des coûts de déploiement liés à la main d’oeuvre). Mais sur le second point, en libérant l’innovation (c’est l’objectif du Référentiel Fibre Commun), il y a moyen de mettre en place de solutions.

Avantages/inconvénients comparé des réseaux Fibre, Cuivre, Satellite et Hertzien

Avantages/inconvénients comparé des réseaux Fibre, Cuivre, Satellite et Hertzien

Les pièces à conviction, fibres de différents types, connecteurs et autre boîtiers circulent dans les travées de l’amphi.

Une fois posées ces quelques bases technico-historique, le conférencier nous détaille les différentes offres des opérateurs liées à la fibre. J’aurais besoin de me replonger dans tous les détails mais si j’ai bien compris  le message : Free et sa techno c’est tout pourri, il faut du FFTH (Fiber To The Home). Et c’est le H qui  pose le problème. Car pour installer jusqu’à l’habitation du consommateur, il faut pouvoir le contacter personnellement et prendre rendez-vous pour intervenir. Pour le « cablage » des immeubles cela vire carrément au cauchemar avec la nécessité d’obtenir, en plus, l’accord du syndic. Bref, la même galère que pour la gestion de la paire de cuivre et de la box chez le client.

A ce propos, la box est vraiment un gouffre financier pour les opérateurs. Ce qui ne m’étonne guère quand je repense à mes récents problèmes évoqués ici ou là.

 Le déploiement de la fibre c’est un projet à 20 G€. De nombreuses études prouvent l’intérêt évident d’investir dans le secteur. Et pourtant rien ne se passe … ou alors très (trop!) lentement. Les acteurs du marché semblent camper sur leurs acquis, pétrifiés de peur de ne pas faire les bons choix technologiques. Tout le monde attend finalement que ses concurrents se plantent sur un mauvais choix.

… to be continued … (later)


… this is the end, Jim.

 En conclusion : « le haut débit c’est quand on n’aura plus à se soucier du débit » mais c’est aussi le fait que sur ces infrastructures et via des offres de service la neutralité du web soit respectée.

Les slides de la présentation.


Posted in Trop sérieux0 commentaire

Signature et chiffrement de mails, pourquoi personne ne les utilise ?

Loin des belles intentions de chacun concernant la protection de sa vie privée, on s’aperçoit que dans les faits à part quelques sérieux crypto-nerds, personne n’utilise les fonctionnalités de chiffrement et de signature. D’autant moins la famille Michu … Et il est aisé de comprendre pourquoi !

Vous avez déjà essayé de signer (numériquement) un mail ?

hein ??? de quoi ??? ah oui, déjà il faudrait savoir à quoi ça peut bien servir ?

Donc, petite démonstration pour bien montrer la facilité avec laquelle il est posssible d’envoyer un email avec l’adresse de quelqu’un d’autre ou encore de modifier le contenu d’un email entre son expéditeur et son destinataire.

[demo à venir – c’est plus compliqué que prévu depuis qu’Orange filtre les headers en Telnet 25]


Posted in Trop sérieux0 commentaire

Défense : livraisons 2014

Voici les principaux matériels qui devraient être livrés l’an prochain. Je n’invente rien, je repompe la liste publiée par JeanDo Merchet :

-13 Rafale (dont 2 Rafale marine F1 rétrofités)

– 4 A400 M

– le satellite de communications franco-italien Sicral

– 1 Awacs (rénové)

– 4 hélicoptères Tigre (appui destruction)

– 7 hélicoptères Caïman (dont 3 en version navale)

– 5 hélicoptères Cougar rénovés

– 1 Falcon 50 transformé pour la surveillance maritime

– 1 frégate multimissions (Normandie)

– 1 système de défense sol-air Mamba

– 77 VBCI

– 13 lance-roquettes unitaires

– 115 camions PPT

– 4 036 équipements Félin et 1 500 nouveaux parachutes EPC

– Au chapitre des munitions :

  • 220 AASM,
  • 25 torpilles MU 90,
  • 60 missiles de croisière navals,
  • 10 missiles Aster 15,
  • 7 missiles Aster 30,
  • 300 missiles Mitral (rénovés)

– Le centre de commandement, de détection et de contrôle des opérations aériennes de Lyon ainsi que trois radars haute et moyenne altitude

– Toute une série d’équipement SIC :

  • 6 stations de communications Astride,
  • 16 kits de numérisation Numtact,
  • 44 sites du réseau RDIP,
  • 26 modules projetables SIA,
  • 15 réseaux navals Rifan étape 2,
  • 3 stations de communication Syracuse III,
  • 40 stations sol Comcept,
  • ainsi que des moyens de cyberdéfense (PC sous Windows 8<= bad joke). 

Et je croise avec les informations de Mer&Marine

Le ministre de la Défense a présenté hier son projet de loi de finances pour 2014. Jean-Yves Le Drian prévoit un budget de 31.4 milliards d’euros (dont 16.5 milliards de crédits d’équipement) l’an prochain, soit dit-il 1.5% du produit intérieur brut de la France et un effort financier maintenu par rapport à cette année. Ce PLF, qui devra être voté par le parlement, où l’examen de la nouvelle loi de programmation militaire se poursuit, constituera la première annuité de la LPM 2014 – 2019. Pour ce qui est des contrats concernant spécifiquement la Marine nationale, divers équipements seront livrés ou notifiés l’an prochain.

Les contrats devant être signés

Côté commandes, la plus importante sera celle du quatrième sous-marin nucléaire d’attaque du type Barracuda, un investissement qui était initialement prévu cette année. Le programme, qui doit comprendre six SNA, fait l’objet d’un léger étalement, soit environ un an, ce qui reporte la livraison du second de la série, le Duguay-Trouin, en 2020 au lieu de 2019, date à laquelle seule la tête de série, le Suffren, sera en service.

Alors que la DGA passera commande de 20 torpilles lourdes Artémis  (F21), destinées aux nouveaux SNA ainsi qu’aux sous-marins nucléaires lanceurs d’engins, dans le domaine de la dissuasion, les travaux portant sur la nouvelle version du missile balistique M51, qui équipe progressivement les SNLE depuis 2010, débuteront également l’an prochain. Les études de conception de la nouvelle génération de sous-marins stratégique (SNLE 3G) vont en outre se poursuivre.

Alors que deux patrouilleurs légers destinés à la Guyane (PLG) seront commandés en 2014, la Direction Générale de l’armement doit également notifier 6 réseaux intranet RIFAN 2.

Les équipements devant être réceptionnés  

Côté livraisons, le projet de loi de finances prévoit la réception, par la Marine nationale, de sa seconde frégate multi-missions  (FREMM), la Normandie, qui sera la première à mettre en œuvre le missile de croisière naval.

Les 60 premiers MdCN (appellation des militaires français pour le Scalp Naval) doivent d’ailleurs être livrés l’an prochain par MBDA. L’industriel poursuivra dans le même temps ses livraisons de missiles surface-air Aster 15 (10) et Aster 30 (7).

Toujours dans le domaine de l’armement, 25 torpilles légères MU90 seront livrées par le site DCNS de Saint-Tropez.

L’aéronautique navale recevra, pour sa part, ses deux premiers Rafale ex-F1 portés au standard F3 (les 10 avions de ce type seront modernisés d’ici 2017) et continuera de recevoir des appareils neufs, soit normalement deux avions sur les 11 que Dassault doit livrer l’an prochain.  L’avionneur achèvera par ailleurs la transformation d’un Falcon 50 anciennement utilisé pour le transport de personnalités en avion de surveillance maritime (le premier a été livré cet été, le second devrait l’être d’ici la fin de l’année et le dernier en 2015). En parallèle, quatre Atlantique 2 abandonneront la patrouille maritime pour se consacrer exclusivement à la surveillance maritime. Dans le domaine des hélicoptères, la marine recevra trois nouveaux Caïman (NH90).

On notera, enfin, que le système de surveillance côtier SPATIONAV, qui monte en puissance en métropole,  commencera son déploiement outre-mer en 2014 (zone Antilles-Guyane et Mayotte normalement).

Des notifications encore attendues d’ici la fin de l’année


A noter que certaines commandes prévues sur le PLF 2013 doivent encore intervenir d’ici la fin de cette année. Alors que la signature du contrat portant sur la rénovation de 15 Atlantique 2 doit intervenir ce vendredi, on attend également la notification, autour du mois de novembre, des trois bâtiments multi-missions (B2M) chargés de remplacer les bâtiments de transport léger (Batral) outre-mer. De même, le programme des bâtiments de soutien et d’assistance hauturier (BSAH), inscrit au PLF 2013, n’est toujours pas lancé. Vu qu’il n’apparait pas dans le PLF 2014, il devrait lui aussi être notifié d’ici la fin décembre, bien qu’il semble que l’accouchement de ce projet, qui porte sur huit bâtiments et doit comprendre un partenariat public-privé, soit assez complexe.   

 oncernant les effectifs, on ne sait toujours pas de combien de marins la flotte française va devoir se séparer. Alors que le ministre de la Défense a décidé de supprimer 23.500 postes d’ici 2019, s’ajoutant aux 54.000 de la LPM précédente (dont 10.000 restent encore à supprimer). Jean-Yves Le Drian a indiqué hier que 7881 emplois seront retranchés des effectifs de la Défense en 2014. Le ministre a, par ailleurs, annoncé une première série de fermetures et réorganisations de bases, aucune ne touchant la marine. 


Posted in CyberDefense0 commentaire

Orange, suite mais pas fin.

« non mais allo, tu ne montes pas à l’échelle ? »

Ca y est, il est venu mon tech de LSB ! Il est arrivé frétillant, plein d’enthousiasme.

Je ne raconte pas le début de l’intervention car il a du faire quelques acrobaties en principe interdites. Je garde donc ces détails croustillants assortis de photos sous le coude au cas où Orange aurait l’idée saugrenue de m’envoyer une facture. Rassurez-vous, rien que la morale ne puisse réprouver.

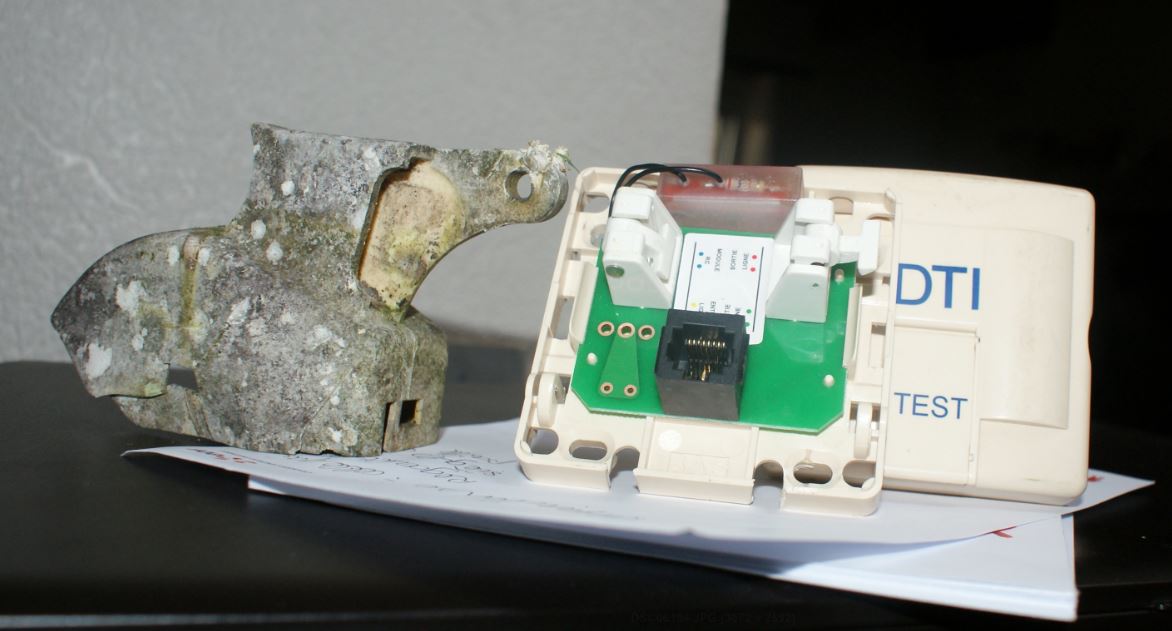
Test extérieur de la ligne « ouh laaaaa mais vous avez plein d’erreurs … ». Je sens assez mal l’affaire. Il explique que c’est sans doute lié au boitier extérieur en matières plastiques qui n’a pas bien supporté les outrage du temps et de la météo bretonne.

boitier extérieur et prise de test

boitier extérieur et prise de test

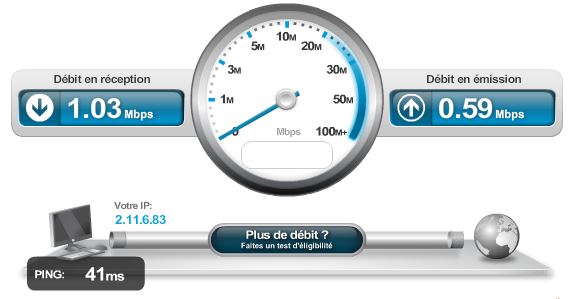
Il entreprend donc de changer la bête. Ca ne mange pas de pain. Une fois l’opération réalisée, il fait un test de débit : 2,8 Mb/s. Je reste incrédule car habituellement, le débit c’est plutôt un petit mega.

Capture Débit ADSL

Capture Débit ADSL

Ravi de cette nouvelle qui confirme le débit théorique annoncé par DegroupTest. Mais alors pourquoi n’ai réellement que 1 Mo 2 mètres plus bas au niveau de la prise de test ?

Le technicien entreprend donc le changement de la fameuse prise de test. cela ne changera pas grand chose. Il va donc falloir s’atteler à une autre opération : le changement du câble depuis le connecteur extérieur jusqu’à la prise de test intérieure. Et là c’est le grand flou, ou plutôt : c’est pas moi c’est lui.

Soit je m’y colle, soit je vais encore sortir le chéquier pour Bernard Fauchet 🙂

En tout cas, encore bravo à Orange d’installer ses offres SURF sur de vieilles paires de cuivres existantes pourries sans contrôler le moindre débit.


Posted in Orange0 commentaire

ENSIBS. Cyberdéfense : une formation unique en France

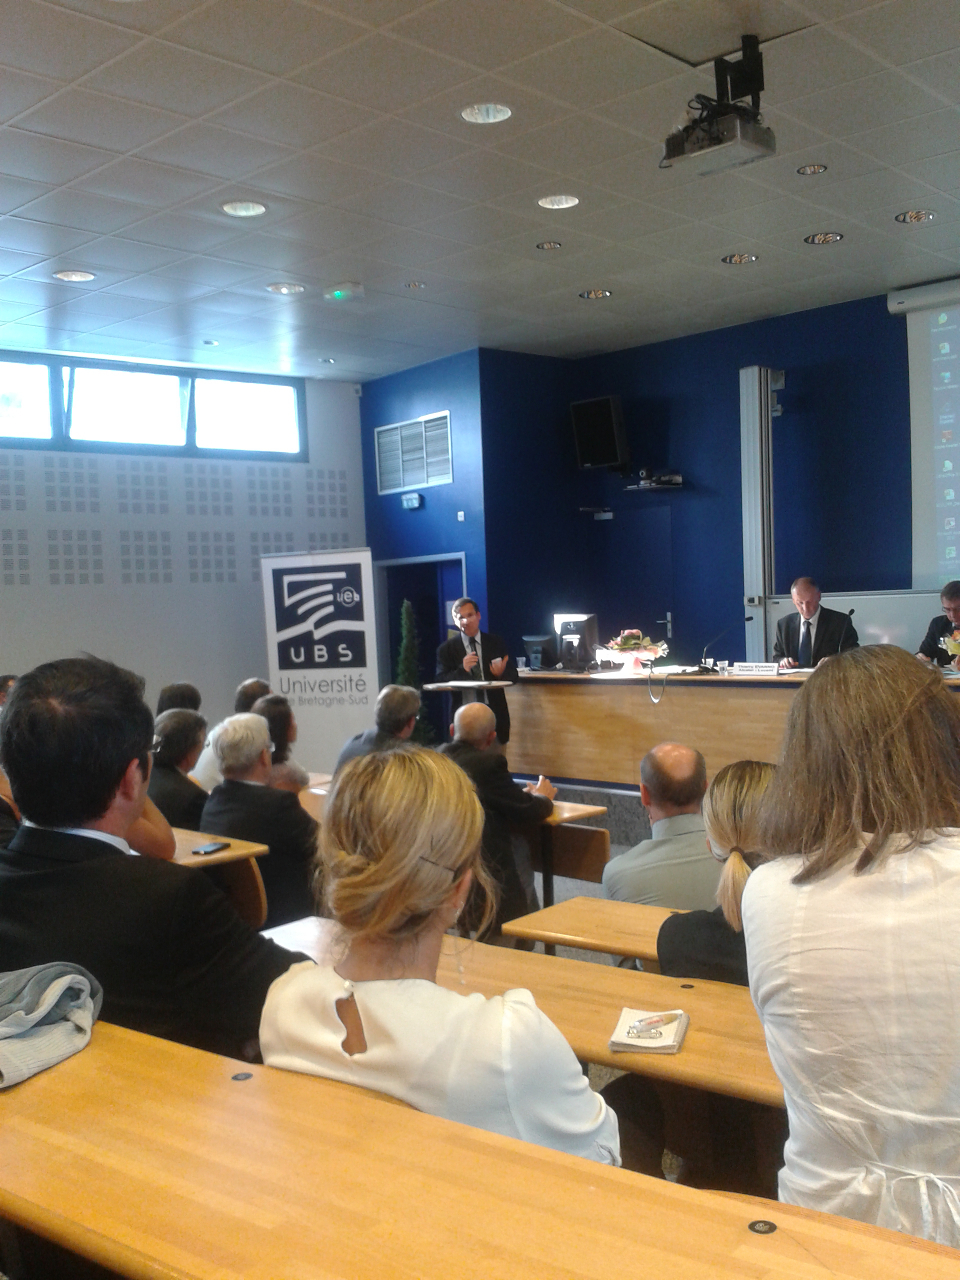
Conférence de presse ENSIBS

Conférence de presse ENSIBS

J’assistais hier soir à la conférence de presse de présentation de la formation Cyberdefense sur le Campus de l’ENSIBS.

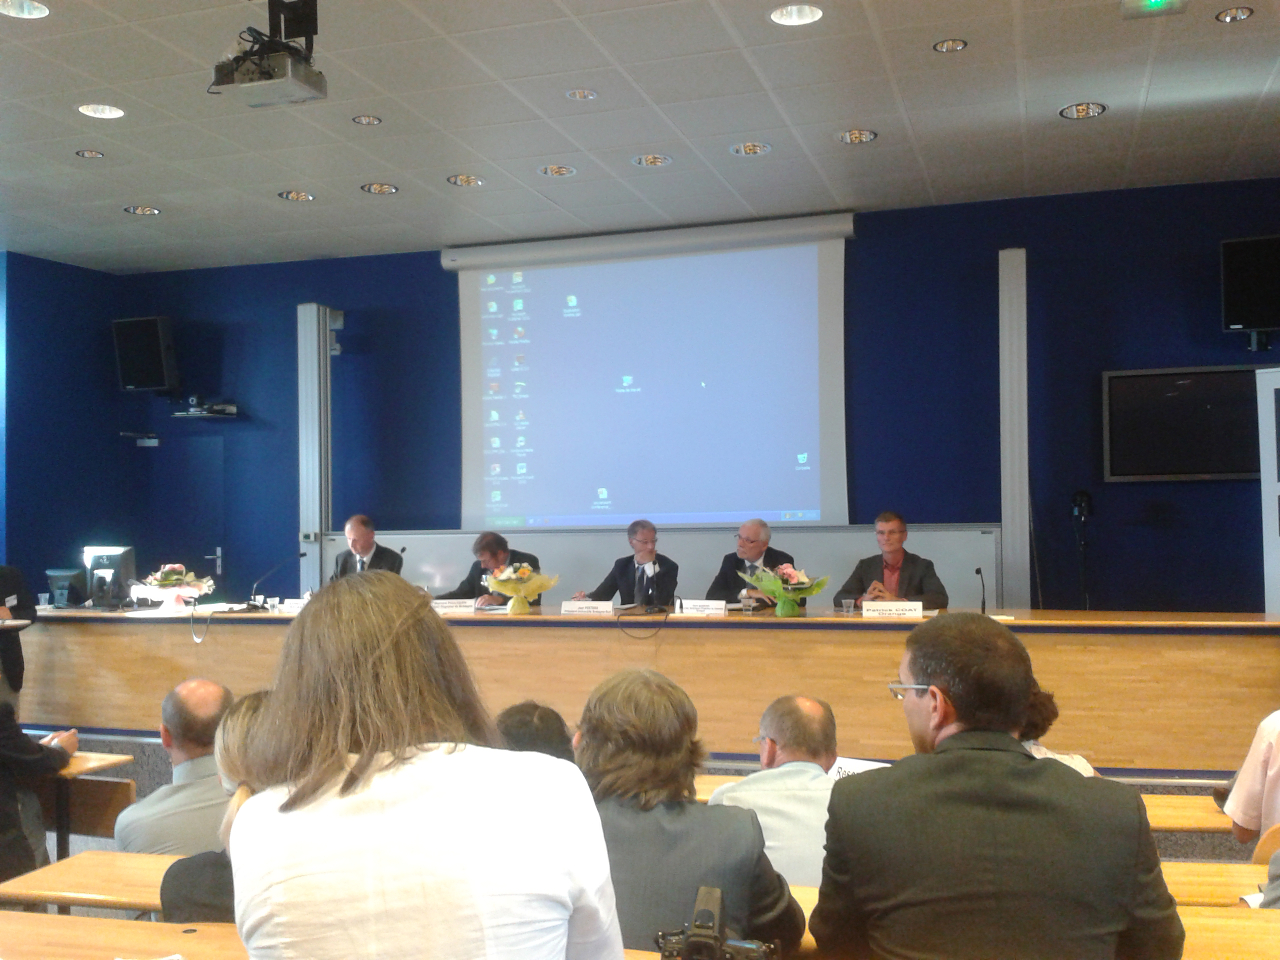
La formation d’ingénieur en alternance semble bien née parrainée par les acteur suivants présents à la table ronde :

  • Thierry Evanno (Alcatel-Lucent),
  • Patrick  Coat (Orange),
  • Bernard Pouliquen (Région Bretagne),
  • Jean Peeters (Université de Bretagne Sud),
  • Pierre Monfort (It2i et UIMM)

Les 27 élèves de la première promo, sélectionnés parmi 200 candidats et accompagné d’une centaine de personnes ont suivi en direct de l’amphi cette présentation conduite par Charles Préaux, instigateur et directeur de cette nouvelle formation.

Plusieurs acteurs de la Défense étaient aussi présents pour insister sur les partenariats avec les Ecoles de Saint Cyr Coetquidan et la DGA.

« Ce projet répond à une préoccupation exprimée dès juin 2008 dans le Livre blanc de la Défense et de la sécurité nationale qui retient le risque d’une attaque informatique comme l’une des menaces majeures des quinze prochaines années. D’où l’intérêt de développer la formation dans le domaine de la défense et de la sécurité des systèmes d’information. »

Conférence de presse CyberDefense ENSIBS

Conférence de presse CyberDefense ENSIBS

Petit détail amusant : l’assemblée réunie dans l’amphi a pu profiter d’une superbe vue  projetant malicieusement sur l’écran mural l’image d’un bon vieux XP avec un plugin java. Comme quoi, il y a vraiment du travail 🙂


Posted in CyberDefense1 Commentaire

SSL/TLS : Histoire, fonctionnement, sécurité et failles à La Cantine

SSL/TLS à La Cantine

SSL/TLS à La Cantine

J’ai assisté le  20 septembre 2013 de 19h00 à 23h00 avec une cinquantaine de personnes à la conférence donnée par Benjamin Sonntag (@vincib).

Je vous en relate l’ambiance ci-dessous :

J’arrive à18H45, un peu stressé et affamé. Je ne connais pas l’endroit et suis un peu intimidé par les pointures que je vais croiser.

Vu que je suis l’un des seuls en costard, les gus doivent penser que je suis de la NSA ou du service d’ordre. L’assemblée est en effet largement bigarrée, de 18 à 78 ans et rafraichie à la bière. Je n’ose pas aller au comptoir en commander une, de peur de perdre ma place privilégiée plein axe au troisième rang. On est loin de l’ambiance feutrée proutprout du salon « DSI  de l’année ». Ici, c’est cool attitude et coupe de cheveux hors standard. Les auditeurs arborent majoritairement le look hacktiviste assorti de l’ordinateur portable recouvert de stickers à l’effigie des grands rendez-vous du hacking. A côté d’eux, le moindre startuper de la Silicon Valley ferait BCBG coincé !

Je reconnais dans l’assemblée quelques visages révélés par Twitter.  Je remarque qu’il y a même quelques sujets féminins, un spectateur dont l’allure est quelque part entre clodo, Richard Stallman et Léo Ferré, un sosie du frère du père noël, quelques tronches de vieux hippies, une poignée d’étudiants en école d’informatique qui ont dû arrêter toute activité sportive en CE2, un couple de cinquantenaires visiblement égaré, quelques consultants encostumés, un extra-terrestre iroquois … et Benjamin Sonntag. On reconnait dans le regard de chacun d’eux la petite lueur de la passion.  On ne vient pas un vendredi soir après le boulot à la Cantine comme on va assister au dernier Workshop Microsoft Winbouse2013 ou au talk branché  Apple merde-I-5f pour se la couler douce une demi-journée.

Affairé à ses derniers préparatifs, Benjamin est serein et déterminé. On devine la maitrise du sujet à peine perturbée par les couacs du tcpDump.

Après avoir salué l’assistance, il nous embarque pour près de trois heures dans l’univers de TLS, des certificats et autorités de certification, des courbes elliptiques et de Diffie-Hellman… mais aussi dans le monde de la sécurité au sens large et du respect de la vie privée. Quelques centaines de minutes de discours posé, précis, argumenté, illustré d’exemples, de démos et d’anecdotes. Ca s’écoute comme une belle histoire… J’aurais pu venir avec ma mère. Ressurgissent régulièrement les références à son quotidien et ses activités au sein de La Quadrature de Net. Transparait le côté humaniste du personnage.

Dans l’assistance ça ne bronche pas, le bagage technique moyen étant élevé, on va pouvoir aborder une bonne partie de la technicité du problème sans lassitude. Je ne résumerai pas le contenu formel de la présentation, dont on retrouvera bientôt l’intégralité ici sur le web, de peur de le dénaturer et de ne pas en reproduire l’exhaustivité.

Reprenant Bruce Schneier et Snowden (Prix Nobel de la paix 2025 ?), Benjamin insiste largement sur le fait que la crypto nous apporte le niveau de sécurité et de confidentialité que l’on se doit d’attendre d’elle. Le chiffrement, malgré la fragilité du modèle de confiance fourni par les autorités de certification commerciales et les difficultés de protéger les sacro-saintes clefs privées est sûr ;  Même s’il est techniquement possible de casser du RSA 1024 pour quelques millions de dollars, le maillon faible est bien ailleurs … à la fois dans la faiblesse, l’inconsistance, et les motivations inavouables toutes malheureusement humaines. Ce sont celles-ci qui font qu’il existe aujourd’hui des implémentations de protocoles sécurisés pourries utilisant des algorithmes cassés ou conçus avec des portes dérobées ou pire, car de manière généralisée, fonctionnant sur des plateformes matérielles pour le moins dangereusement hermétiques.

Alors, pour se protéger, comment faire ?

Ne pas avoir une confiance aveugle envers les marchands de solutions de sécurité qui vous vantent/vendent leur « cryptage » propriétaire inviolable.  Faire confiance, avec un œil critique, à la crypto dont le code source est ouvert et auditable.  Comprendre les mécanismes mis en œuvre afin de vérifier que votre entreprise ne vous offre aussi gentiment que secrètement un joli certificat de chez Bluecoat qui lui permet de déchiffrer tous vos échange HTTPS. Etre en mesure d’expliquer à tout un chacun les objectifs de la sécurisation des échanges dans le  respect de la vie privée afin de ne pas tomber, sans s’en rendre compte dans le piège des Google, Paypal et consorts ou de se faire pirater ses comptes par le premier script kiddy en omettant le « s » de HTTPS.

@LauMarot

Toute la conf est disponible en vidéo et les diapositives du support sont téléchargeables ici. Du vraiment bon boulot !

Posted in Boulot, PKI, ICP, IGC1 Commentaire

Notes sur Coursera Crypto I

Crypto History : caesar, vigenere, enigma

What is a Cipher ?

One time pad

=> perfect secrecy

=> need of Stream Cipher


Shannon Theorem (1949)


Pseudo Random Generator (seed -> function ->key)

=> is really secure ?

=> what is negligble ?

Do not use :  random() glibc !

Posted in Trop sérieux0 commentaire

Que peut vraiment la NSA ?

nsaSi vous pensiez trouver une réponse en trois lignes et 173 caractères à cette grande question, c’est raté.

J’ai lu a peu près tous les papiers du web sur le sujet du plus fantaisiste/sensationnaliste au plus fouillé/technique et j’en ressors avec assez peu de certitudes.

Une chose est néanmoins sûre, il y a peu de chance que Madame Michue se retrouve fliquée par la NSA et les Chinois.

Elle peut continuer de poster peinarde ses photos de vacances sur Facebook et se connecter à son webmail en http depuis le wifi de son hôtel. A part quelques pervers technophiles dont je fais partie, personne ne s’intéressera à sa séance de shooting à la plage et à ses échanges par courrier électronique dont le contenu sms-stylisé est plus proche du grognement préhistorique que du développement thèse/antithèse.

Ce n’est pas non plus la NSA qui ira débiter son CCP suite à la découverte de son numéro de CB, qu’elle a transmis par téléphone, griffoné sur un post-it à la réception de l’hôtel.

Je vous laisse donc vous faire une idée à partir de mes sources :

Par Bruce Schneier le 5 septembre

Par Nicole Perlroth, Jeff Larson and Scott Shane Publié le 5 Septembre 2013

Par Axelle Apvrille  le 6  Septembre 2013

John Gilmore Fri, 06 Sep 2013 17:49:35 -0700

Par Larry Seltzer, ZDNet.com | 

Extrait de Foreign Policy Magazine par Shane Harris le 9 septembre 2013

Article de Jacques Cheminat dans Le Monde Informatique


Je vous laisse aussi envisager quelques conséquences et apprécier quelques effets collatéraux

Publié le 11-09-2013 à 15h29 par Vincent Lamigeon

By Aliya SternsteinSeptember 5, 2013

By Bob Cesca · September 09,2013  Print Friendly

Par Nicole Perlroth Publié le 10 Septembre 2013


Posted in Trop sérieux1 Commentaire

Intervention LSB pour Orange chez mon voisin … faut que je vous raconte !

Un grand moment de franche rigolade…

J’ai encore plus ri qu’avec l’histoire de la vraie fausse intervention en Syrie …

Petit rappel de la situation : depuis 15 jours internet bloblotte chez les voisins (avec un petit « v » pour ne pas les confondre avec les « Voisin ») … d’autant plus quand la ligne est par-terre. Du coup, ils demandent une intervention à Orange.

Orange sous-traite celle-ci à LSB pour le mardi 3 septembre. Comme tout le monde bosse en ce mardi, un gros placard a été placé sur la porte d’entrée pour prévenir le techos de me solliciter, vu que je suis la seule âme qui vive du village.

Vers 10h30, j’entends une voiture qui s’éloigne … Mince, ça devait être Orange. Le gazier s’est bien abstenu de venir m’avertir. Je pique donc un sprint pour le rattraper dans les dédales de Lostihuel. Heureusement, Patrick (le cousin de mon pote de chez Saint Maclou) s’est garé devant le Clos de Lostihuel. Non pour y faire une réservation mais pour rendre compte par téléphone de son intervention au titulaire de la ligne.

Je chope le zozo et lui demande ce qu’il en est et pourquoi il ne m’ a pas sollicité. Il me bredouille que tout va bien, qu’il a testé la liste de l’extérieur et que pour lui tout est ok. Bref, il se sauvait comme un voleur l’enf…

Il m’avouera par la suite que ce genre d’intervention est généralement une galère car les informations transmises par le 3900 sont inutiles / incompréhensibles par l’intervenant. Donc, il passe et s’il n’y a personne il déroule sa proc de test et basta.

Je l’enjoins malgré tout à jeter un œil sur la box. Nous entrons, donc, et découvrons que la box clignote @ orange. Mince … pas de synchro ADSL. Le m’sieur sort son appareil de test, fait un peu de ménage dans les filtres et les câbles, ajoute un condensateur dans la prise et rend son verdict :  2 428 ko/s en débit descendant. Donc, tout est clair … Il semble qu’il n’y ait donc qu’on problème de configuration du compte client sur la LiveBox.

Depuis son mobile, il appelle alors son contact assistance orange pour avoir les identifiants fti/ pour reconfigurer la LiveBox. Il se fait jeter une première fois et réussit à choper un interlocuteur qui lui fournit les identifiant et mot de passe qu’il griffonne sur un bout de papier.

Il sort alors son notebook qu’il connecte avec câble sur la box. Première tentative de connexion via IE sur http://192.168.1.1

Pas moyen d’avoir l’appli de config de la box.

Mon grand-débutant réseau tente alors un audacieux http://livebox qui n’aboutit pas et le laisse perplexe … Dernière cartouche, il tente d’appeler un ami, mais n’arrive pas à le joindre.

Je lui demande donc de me laisser le clavier, et je lui montre via ipconfig qu’il ne récupère pas d’IP alors que son poste est bien en DHCP. Je soupçonne un problème sur la box mais devant la susceptibilité de ces sales bêtes et l’esprit joueur des notebooks sous Windows je reboote les deux.

Pas mieux … je tente alors une conf en dur de l’ip/mask/gw sur 192.168.1.10/255.255.255.0/192.168.1.1

Toujours pas mieux…

J’imagine déjà le pire : il semble évident que la box à un gros problème. Heureusement, mon gus me fait un minimum confiance et file à sa camionnette chercher une LiveBox neuve.

5 mn après, c’est branché et configuré.

Je peux retourner bosser. C’est Théo qui va être content en rentrant de l’école.


Posted in N'importe quoi, Trop sérieux0 commentaire