Archive | Trop sérieux

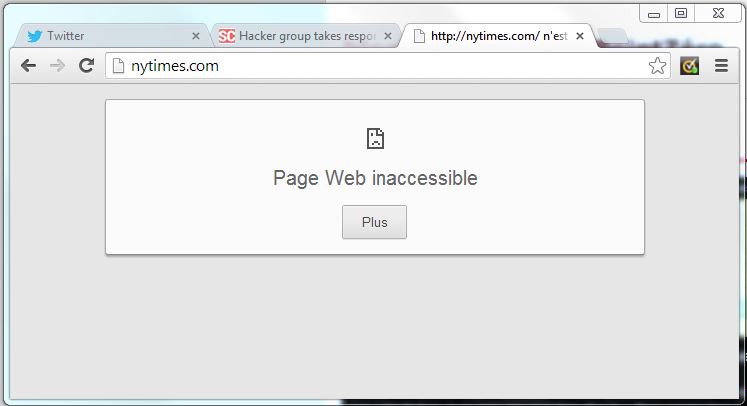
Le New York Times hacké par l’Armée Electronique Syrienne

Corruption DNS avérée pour nytimes.com. Tentative contre Twitter ?

Les hackers de SEA (Syrian Electronic Army) se distinguent avant de se planquer sous les claviers demain. Et là ça va pas être du cyber …

Le NY Times hacké

Le NY Times hacké

Les détails de l’opérations : http://www.scmagazine.com/hacker-group-takes-responsiblity-for-dns-attack-on-major-media-sites/article/309132/

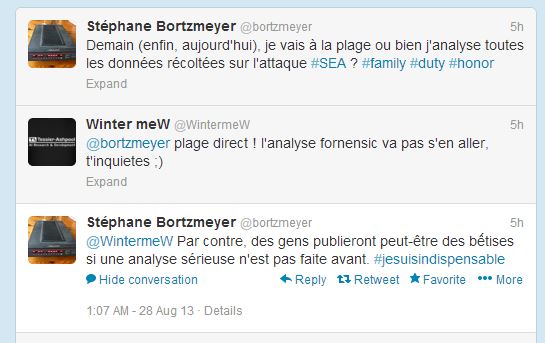
ou le début d’analyse de S. Bortzmeyer avant qu’il ne parte à la plage : http://www.bortzmeyer.org/attaques-sea.html

Analyse ou plage ?

Analyse ou plage ?

ou encore l’histoire racontée par le LA Times http://www.latimes.com/business/technology/la-fi-tn-melbourne-it-discovers-breach-that-took-down-nytimescom-20130827,0,7651273.story et les commentaires de CNN, 10 heures après le début de l’incident : http://edition.cnn.com/2013/08/27/tech/web/new-york-times-website-attack/index.html

Pout tout comprendre : un très bon article de cloudflare (qui s’offre ainsi un bon coup de pub) sur la corruption des DNS et l’entretien de PCInpact avec Stéphane Bortzmeyer, architecte systèmes et réseaux à l’AFNIC sur les attaques par détournement de DNS. 

 A 22h15, le site du New York Times est à nouveau accessible depuis Lostihuel via les DNS Orange.

Et Verisign, gestionnaire du .com nous explique comment réduire la menace de détournement de domaine.


Posted in Clic, Trop sérieux0 commentaire

En route pour la Syrie ?

27 août 2013 à 10h30 : Pour Challenges, c’est clair  ! Alors que Damas promet des surprises en cas d’aggression.

L’Etat-Major dément mais déjà en France la guéguerre MN/Ada est en marche.

Du côté US, malgré une opinion publique défavorable, le secrétaire d’Etat à la défense Chuck Hagel (qui a téléphoné à Jean-Yves Le Drian ce matin) confirme qu’ils sont prêts :  U.S. forces ready to strike Syria if ordered.

15h 30 Laurence Haïm annonce qu’à Washington des rumeurs annoncent que  « les frappes de missiles pourraient commencer dès ce Jeudoi et durer 3 jours« .

Quoi qu’il arrive sans MdCN la France sera encore une fois un peu à poil … et les premières frappes aériennes ne seront pas sans risque.

16h10 : NBC confirme. Sortez les parepluies, il va pleuvoir du TLAM (Tomahawk Land Attack Missile) BGM-109A Tomahawk  !

Missile strikes against Syria could be launched “as early as Thursday,” senior U.S. officials said Tuesday as the White House intensified its push toward an international response to the suspected use of chemical weapons.

The “three days” of strikes would be limited in scope, and aimed at sending a message to Syria’s President Bashar Assad rather than degrading his military capabilities, U.S. officials told NBC News.

Pendant ce temps là, la Ligue arabe réunie au Caire condamne les cimes haineux de la Syrie et l’usage de gaz toxique. A noter que le Liban, l’Algérie et l’Irak se désolidarisent partiellement.

Et les experts UK sont plus que dubitatifs : Don’t start what you can’t finish !

17h00 : en tout cas, via son site Michel Goya n’affiche pas non plus la plus grande sérénité par rapport à une éventuelle intervention  : objectifs flous, opinions publiques échaudées, plans d’actions multiples mais risqués … Conclusion sans équivoque :

S’engager militairement en Syrie, c’est s’engager dans un conflit aussi complexe et mouvant que celui du Liban à partir de 1975. Cela ne signifie pas qu’il faille y renoncer mais qu’il faut bien comprendre que le faire avec timidité, c’est s’assurer à terme de subir de sévères humiliations.

17h30 En france, F. Hollande répète que « le massacre de Damas ne peut rester sans réponse » et qu’il réunira un Conseil de défense le 29/08

Alors que selon al Jazeera la Russie évacue son personnel et ses ressortissants de Syrie.


28 août 15h00 : Pas grand chose de neuf. En France c’est l’habituelle chamaillerie entre les « Va-t-en guerre » et les « Bisounours ». Les grands professionnels spécialistes de l’expertise confirment  ques des armes chimiques ont bien été utilisées. Ca nous rassure on croyait qu’on les avait retrouvés morts la bave aux lèvres suite au visionage des dernières frasques de Nabila dans les Anges de la téléréalité. Reste à savoir lequel des camps les a utilisé sanchant qu’ils son à peu près aussi givrés les uns que les autres.

En tout état de cause, le président de la république convoque le Parlement le 4 septembre pour « trouver la riposte appropriée« .

Un très bon papier sur le sujet par Raillane : http://aboudjaffar.blog.lemonde.fr/2013/08/28/que-ferait-brian-boitano/

Les britons regrettent un peu plus leurs coupes budgétaires : http://www.thinkdefence.co.uk/2013/08/type-45-destroyer-time-fit-strike-launchers/ qui font qu’ils sont à peu près dans la même situation que nous.

L’Europe est aussi unie que d’habitude puisque les italiens et norvégiens assurent qu’ils ne feront rien sans mandat de l’ONU.

17h30 : Les forces armées turques ont été placées en état d’alerte et prendront toutes les mesures nécessaires pour protéger les intérêts nationaux face à toute menace venant de Syrie, a annoncé aujourd’hui le chef de la diplomatie d’Ankara, Ahmet Davutoglu.

20h30 : Londres indique qu’il n’y aura pas d’action militaire avant les résultats du rapport de l’ONU

23h00 : impasse au Conseil de sécurité de l’ONU. Les membres permanents du Conseil de sécurité ne sont pas parvenus à s’accorder sur une résolution britannique justifiant une action armée en Syrie. Les ambassadeurs russe et chinois ont quitté la salle où se tenaient ces consultations à huis clos au bout d’une heure et quart.


29 août 2013 : Obama a annoncé dans la nuit (heure française)  qu’il n’avait pas pris sa décision et la France fait appareiller le Chevalier Paul.

Initialement annoncé pour ce jour, le début des opérations  militaire pourrait profiter d’une  « fenêtre de tir »  entre le 2 et le 4 septembre avant que ne débute le sommet du G20 à Saint-Pétersbourg. 

La Russie envoie deux bâtiments croiser au large de la Syrie dont le croiseur lance missiles Moskva. Belle revue navale en perspective.

C’est calme non ? Nos dirigeants tergiversent, temporisent … et si finalement il ne passait rien. Il s’est quand même bien fait gronder Bachar… On va peut être se limiter à une cyberguéguerre et faire tomber le site de la Syrian Electronic Army. @AbouDjaffar fulmine : »Après tant de déclarations guerrières et de fuites organisées dans la presse, si rien ne se passe… #Bouffons #Syrie #Petitsbras« 

23h30 : Cameron loses war vote in British Parliament. Les britanniques ne seront les caniches personnes sur ce coup là car le Parlement ne veut pas d’une intervention militaire et vote contre le projet de Cameron.


30 août 2013
Posted in Charles de Gaulle, Marine, Trop sérieux1 Commentaire

Migration wordpress, toute une aventure …

C’est toujours pareil, si on le faisait plus souvent ça irait tout seul … Pourtant, techniquement rien de bien compliqué mais on se sait jamais ce qu’il peut se passer.

Donc étape 1 (la plus longue, pénible, … inutile quand toute se passe bien) : SAUVEGARDE

Et déjà c’est la galère : zut, j’ai perdu mon mot de passe FTP pour récupérer en local les sources et éléments publiés. Mince, idem pour celui de mon manger OVH qui me fournira le lien ver le phpMyAdmin pour récupérer un dump de ma base de données et même chose pour le mot de passe de phpMyAdmin 🙁

Une fois que c’est fait, on peut s’atteler au chantier véritable.

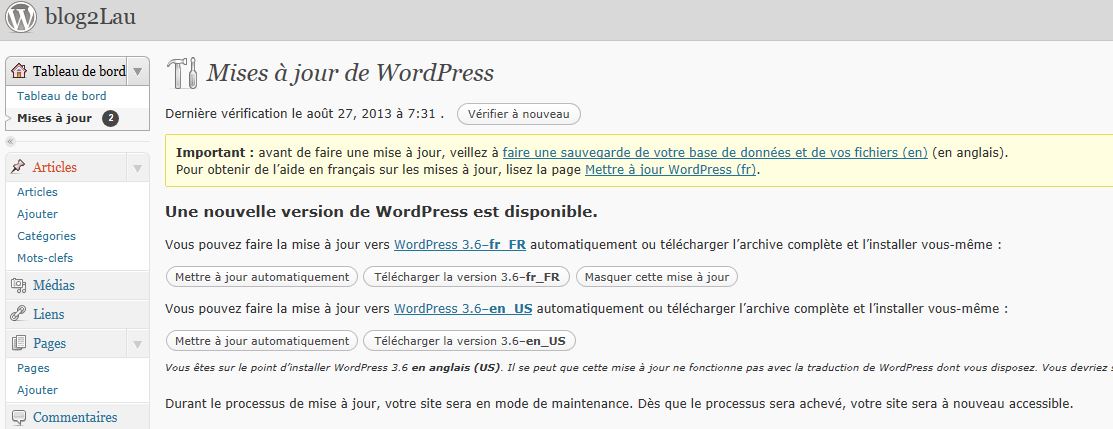
Etape 2 : CHANGEMENT DE VERSION PHP car la version cible de WordPress (3.6) n’aime pas PhP 4.4.9

Deux questions : « je choisis quelle version de php (au moins 5.2.4, finalement ce sera 5.4), je fais comment pour changer quand je suis en mutu ? »

Il suffit d’éditer le fichier .htaccess situé à la racine du site et de mettre à jour la ligne relative à la version de PhP : SetEnv PHP_VER 5.4

Mise à jour WordPress

Mise à jour WordPress

Etape 3 : APPLICATION DE LA MISE A JOUR. Vous pouvez prier et/ou serrer les fesses car assez régulièrement ça ne sa passe pas bien. Ce qui explique la grande reluctance à migrer.


Mais au fait : » Pourquoi tu migres ? »

  • WP 3.1.3. Suis une bonne cible pour le hackers, non ? => la mise est à jour doit principalement permettre d’intégrer les correctifs de sécurité et les correction de bugs.
  • un plugin a été mis à jour est n’est plus compatible avec ma version obsolète de WordPress. Dommage c’est WP Lightbox (celui qui permet d’afficher les images entaille réelle quand on clique sur une miniature)
  • de nouvelles fonctionnalités sont disponibles => j’ai plutôt tendance à croire que je n’ai rien besoin de plus.

Allez-y j’ai des tests à faire !

Posted in Trop sérieux0 commentaire

PRISM : oh my God, on m’espionne !

Prism, jouet de la NSA

Prism, jouet de la NSA

La naïveté navrante de l’internaute moyen qui s’offusque ce matin des pratiques indélicates des grands de l’IT et de l’administration me sidère.


Donc, petite piqure de rappel :

  1. si c’est gratuit c’est que tu es le produit,
  2. si tu veux de la confidentialité dans ta correspondance, chiffre tes mails,
  3. ne t’expose pas : si on veut de vendre de la m… c’est que tu as vraisemblablement raconté quelque part que tu aimais la m…,
  4. tout ce que tu mets sur support numerique ne t’appartient déjà plus : ta dernière sextape est sur le web ? fallait la faire en super8,
  5. au boulot c’est encore pire : l’admin SYS voit bien que tu as 3 To de mp4 sur ton lecteur Z$, l’admin MAIL se rend compte que tu es le destinataire de 50 % en volume des spams et le Network Team voit sur de belles courbes que  ton poste bouffe 25 % de la bande passante et que tu te connectes 17 fois par jour sur ton compte meetic 🙂

Posted in Trop sérieux0 commentaire

Luna SA HSM Concepts

SafeNet Luna SA 1U

SafeNet Luna SA 1U

Bonne introduction à la présentation des HSM Luna SA : http://geekcredential.wordpress.com/2012/07/02/luna-sa-hsm-concepts/comment-page-1/#comment-131

Love the title : « Learn from my mistakes« 
Merci à Marc Silverboard.
Reste encore un peu de chemin pour accéder directement via keytool et PKCS11 au HSM !
Pour l’instant, il faut se conteneter du tradistionnel :
keytool -genkeypair -alias signingCert -keystore keystore.luna -storepass ***** -validity 365 -keyalg RSA -keysize 2048 -storetype Luna

Posted in PKI, ICP, IGC0 commentaire

Programme culturel du WE

Fête de la musique dans le 44

Fête de la musique dans le 44

Mince, j’ai loupé DJ Mosey au festiZad, le dernier apéro Facebouse à Notre Dame de la Glande … parait qu’il y avait un max de pervers pour pister les p’tites fugueuses 🙂

De Jack Lang à Depardieu, personne pour m’inviter à aller siffler quelques canettes dans la gadoue de Loire-Atlantique (d’habitude c’est plutôt le Loir-et-Cher, hein Michel Delpech). Du coup je suis resté soigner, sans trop de succès, ma vilaine bronchite.
Par solidarité avec Yves Michaud qui arrête Traverse sur le site de Libé (on pourra néanmoins le suivre sur son blog de Philosophie magazine: http://www.philomag.com/blogs/le-blog-d-yves-michaud ), j’arrête à compter de ce jour d’écrire des âneries sur Facebook et Tweeter (Résolution n°1). Au moins, ici je peux m’adresser en toute liberté et sans crainte de choquer mon public le plus fidèle : moi.
Côté spectacle, j’ai été ravi de revoir le stade d’Epinal où épaulé de mon Pote Jim Péralba, j’ai dézingué pas mal de tibias vosgiens dans un autre siècle. J’espère que la famille Q. de Saint Nic (que je ne peux pas citer de peur qu’ils ne soient poursuivis pour piratage), conservera religieusement le dernier numéro des Infos Dieppoises avec le dossier spécial Dieppe-Nantes. J’imagine que mon pote Franck Delo  a du se retourner dans sa tombe ne de pouvoir coacher les dieppois contre les miettes de la légende nantaise.
Allez, demain c’est vraiment 2013, va falloir taper dedans ! HSM et signature/horodatage PDF Safenet au programme.
Dernier petit extrait (que me rappelle @OhOceane) avant extinction :
« Le discours public contemporain est conçu pour être compris par un enfant de dix ans ou un adulte n’ayant fréquenté que l’école élémentaire. Nous parlons et réfléchissons presque tous à ce niveau, et le divertissement est à l’avenant. » Olé, vous pouvez continuer de regarder la télé en finissant votre partie de calofdutiBlackOPs sur votre tablette.
— Chris HEDGES, L’empire de l’illusion : la mort de la culture et le triomphe du spectacle

Posted in Boulot, Fête, PKI, ICP, IGC0 commentaire

PKCS#12

certificat et pkcs12

certificat et pkcs12

En cryptographie, PKCS#12 est l’une des normes de la famille Public-Key Cryptography Standards (PKCS) ou standards de cryptographie à clé publique, publiée par les Laboratoires RSA en juin 1999. Il définit un format de fichier couramment utilisé pour stocker les clés privées X.509 accompagnant les certificats de clés publiques, protégé par mot de passe symétrique, et est le successeur du format PFX de Microsoft.

Comme le présente RSA : Personal Information Exchange Syntax Standard specifies a portable format for storing or transporting a user’s private keys, certificates, miscellaneous secrets, etc.

-> Télécharger le standard au format PDF

Le format PKCS#12 est utilisé pour stocker les clés privées et des certificats dans un seul fichier chiffré : par exemple Java l’utilise pour ses keystores.

L’extension de fichier pour les fichiers PKCS#12 est habituellement « .p12« , mais on les rencontre aussi en « .pfx« . Ces fichiers peuvent être créés, analysés et lus par exemple avec la sous-commande pkcs12 de OpenSSL.

Posted in PKI, ICP, IGC0 commentaire

Dernière lecture: « Les marins-pêcheurs ne sont pas des pilleurs de la mer » (Le Monde)

Un pecheur au large du port du Havre

Un pecheur au large du port du Havre

Quelques réactions à la lecture de l’article de José Jouneau « Les marins-pêcheurs ne sont pas des pilleurs de la mer » paru dans Le Monde daté du 27 août 2012 en réponse à la tribune du géographe et directeur de recherche honoraire au CNRS Jean Chaussade : « Assez de surpêche ! »

José Jouneau est président du Comité régional des pêches maritimes des Pays de Loire et premier vice-président du Comité national des pêches maritimes et des élevages marins.

Posted in Trop sérieux0 commentaire

Signature numérique : un petit schéma vaut mieux qu’un long discours :-)

Signature numérique

Signature numérique

  1. Calcul de l’empreinte (on dit aussi hash, ou parfois condensat/condensé ) des données à signer.
  2. Chiffrement de l’empreinte à l’aide de la clé privée de l’émetteur dont lui seul dispose et qu’il conserve précieusement. Le résultat de ces deux action produit la signature des données.
  3. => Envoi des données en clair et de la signature au destinataire (avec éventuellement le certificat de l’émetteur contenant sa clef publique)

  4. Déchiffrement de la signature avec la clé publique de l’émetteur qui est une information librement diffusée. Cela permet de retrouver l’empreinte associée aux données signées.
  5. Calcul de l’empreinte des données signées. On vérifie que cette empreinte correspond à la précédente, auquel cas la signature est valide : les données sont donc intègres et l’identité de l’expéditeur est vérifiée.


Posted in PKI, ICP, IGC0 commentaire

Lectures du jour

Cartographie ADSL Bretagne

Cartographie ADSL Bretagne

Ce n’est pas tant la lucidité d’Yves Michaud qui est étonnante mais plutôt l’aveuglement de 26 % des votants et l’égarement d’un bon 20 % qui est déconcertant. Le post du jour de Michaud est pourtant limpide : Sarkozy: l’ignominie à l’état obscène.
Enfin pour s’élever un peu au dessus de la cacophonie médiatique présidentielle, un article très bien ficelé de François-Bernard HUYGHE:  Intelligence économique : le nom et la chose.
Et une appli sympa pour nous rappeler la misère numérique bretonne 🙂

Posted in Trop sérieux0 commentaire