Posted on 15 février 2011.
C’est clair ça sonne mieux en anglais: Access Control and Certification: Critical Steps on the Road to Compliance.
Adapté de « Worldwide Identity and Access Management 2010–2014 Forecast: A First Look in 2010 » by Sally Hudson, IDC #222455
Sponsorisé par Courion Corp.
logo Courion
Introduction:
Le revenu mondial du marché de la gestion d’identité et des accès était de 3,4 milliard de dollars en 2009 et il est prédit qu’ils atteignent 5 milliard de dollars en 2014. Cette augmentation est essentiellement portée par le besoin mondial et généralisé à tous les secteurs d’atteindre les exigences de conformité règlementaire.
Dans les faits, le domaine de la conformité règlementaire représenterait 85 % du marché en 2009 et cette tendance devrait se poursuivre pour les années à venir.
Aujourd’hui l’entreprise porte toute son attention sur la protection contre les violations de sa politique de sécurité ou les réglementations gouvernementale et de l’industrie – par exemple:
- Health Insurance Portability and Accountability Act (HIPAA),
- la loi Gramm-Leach-Bliley (GLBA),
- Payment Card Industry Data Security Standard (PCI DSS),
- et la loi Sarbanes-Oxley (SOX).
Entre autres choses, ces règlements impliquent que seules les personnes autorisées ont accès aux systèmes, informations et ressources. Les règlements sont conçus pour garantir que seules les personnes qui devraient avoir accès y ont effectivement accès. Cela est nécessaire pour protéger contre la perte et / ou la fuite de la propriété intellectuelle, d’informations clients ou de contenu très sensible.
Il est d’une importance critique que les gouvernements et les sociétés privées et publiques soient en mesure de certifier que le contrôle d’accès et l’accès à l’information sont régulièrement monitorés, testés, tracés pour toute personne accédant au système, aussi bien à de l’intérieur que depuis l’extérieur de l’entreprise. Cela est essentiel pour garantir que la sécurité atteint les exigences de conformité, et pour assurer aux clients et régulateurs que les informations sensibles sont correctement protégées contre tout abus et compromission.
Posted in Trop sérieux
Posted on 11 février 2011.
C’est même mon site de l’année 🙂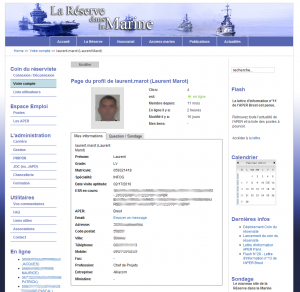 On narrive finalement à faire des choses sympas avec Joomla et Community Builder
http://www.reserve.marine.defense.gouv.fr/
Posted in Marine, Trop sérieux
Posted on 10 février 2011.
nickel … sans filet !
WP 3.0.5
Posted in Trop sérieux
Posted on 25 juillet 2010.
Après une pause très studieuse… 6 mois de gestation pour le nouveau site de la Réserve dans la marine
La Réserve dans la Marine
Posted in Trop sérieux
Posted on 27 juillet 2009.
• Création d’un keystore de test dans le répertoire C:\Program Files\Apache Software Foundation\Tomcat 6.0\conf> :
C:\Program Files\Apache Software Foundation\Tomcat 6.0\conf>keytool -genkey -alias tc-ssl -keyalg RSA -keystore server.keystore -validity 3650
Tapez le mot de passe du Keystore :
Ressaisissez le nouveau mot de passe :
Quels sont vos prénom et nom ?
[Unknown] :  localhost
Quel est le nom de votre unité organisationnelle ?
[Unknown] :  alliacom.com
Quelle est le nom de votre organisation ?
[Unknown] :  security
Quel est le nom de votre ville de résidence ?
[Unknown] :  sulniac
Quel est le nom de votre état ou province ?
[Unknown] :  bretagne
Quel est le code de pays à deux lettres pour cette unité ?
[Unknown] :  Fr
Est-ce CN=localhost, OU=alliacom.com, O=security, L=sulniac, ST=bretagne, C=Fr ?
[non] :  oui
Spécifiez le mot de passe de la clé pour
(appuyez sur Entrée s'il s'agit du mot de passe du Keystore) :
• Notez que la réponse à la question Quels sont vos prénom et nom? est importante. La réponse constitue la partie CN=votre_saisie de votre DN (distinguished name). Le navigateur vérifiera que CN=votre_saisie correspond à la fin du nom de domaine sur lequel la page est requêttée. Si CN=votre_saisie ne correspond pas au domaine de la page web le navigateur affichera une alerte supplémentaire. Vous pouvez ainsi utiliser CN = localhost pour des test locaux puis utiliser le nom de domaine du serveur qui renverra la requête depuis internet.
• Editez jbossweb-tomcat41.sar/META-INF/jboss-service.xml et dé-commentez la section suivante
<Connector
  className = "org.apache.coyote.tomcat4.CoyoteConnector"
  address   = "${jboss.bind.address}"
  port      = "8443"
  scheme    = "https"
  secure    = "true">
  <Factory className = "org.apache.coyote.tomcat4.CoyoteServerSocketFactory"
    keystoreFile       ="${jboss.server.home.dir}/conf/server.keystore"
    keystorePass       = "changeit"
    protocol           = "TLS">
  </Factory>
</Connector>
• Remplacez la valeur de keystorePass avec le mot de passe utilisé lors de la création de la clé.
• Redémarrez le serveur et charger la page: https://localhost:8443/jmx-console/index.jsp pour tester la connexion SSL. Votre navigateur devarit vous alerter sur le fait qu’il ne peut faire confiance à la signature. Pour éviter cela vous devrez soit importer le certificat dans votre navigateur ou obtenir un certificat depuis une autorité de certification reconue (Ex: Thawte, Verisign). Voir la section des exemples sur la documentation keytool pour la procédure de création d’un certificate serveut signé par uen autorité de certification de confiance.
Au démarrage, il se peut que les logs contiennent cette alerte:
10:31:48,952 DEBUG [SSLImplementation] [getInstance.119] Error loading SSL Implementation org.apache.tomcat.util.net.puretls.PureTLSImplementation
java.lang.ClassNotFoundException: No ClassLoaders found for: org.apache.tomcat.util.net.puretls.PureTLSImplementation
Ignorez la à moins que vous n’essayez d’utiliser l’implémentation SSL PureTLS. Tomcat essaie de trouver différentes implémentations SSL et utilise par défaut JSSE s’in n’en trouve pas d’autres.
Posted in Boulot, Trop sérieux
Posted on 26 décembre 2008.
Bon alors que fait le père noël ? Devait m’apporter une solution à mon problème de connexion à mon Active Directory via ADSI-Edit et LDAP SSL et … rien.
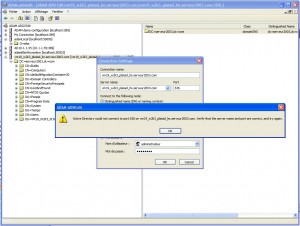
ADSI Edit LDAPs
Posted in Boulot, Trop sérieux
Posted on 08 décembre 2008.

Mistral à Beyrouth - juillet 2006 (source: ecpad)
Tiré de : Contribution significative de la Défense au plan de relance de l’économie française
Dixit le ministre de le Défense : Cette injection dans le tissu industriel se fera dans les secteurs de l’automobile, des constructions navales et des munitions. Vont être étudiées, dans le respect du modèle du Livre blanc, des commandes avancées de certains programmes d’armement tels que le VBCI (Véhicule blindé de combat de l’infanterie), l’hélicoptère Tigre, l’hélicoptère Caracal ou à mettre en chantier un 3ème bâtiment de projection et de commandement (BPC) qui rejoindra le Mistral et le Tonnerre. « L’intérêt d’une telle mesure, au-delà de son effet positif chez les industriels de défense, permettra aux PME sous-traitantes de garnir leurs carnets de commandes ».
Quelques commentaires de Catherine Magueur dans le Télégramme
La relance passe aussi par la Défense. Hervé Morin a indiqué, hier, que la contribution de son ministère au plan de relance économique, annoncé jeudi par Nicolas Sarkozy, était de 2,325 milliards d’euros. 500 millions seront alloués à un réglement rapide des factures du ministère vis-à-vis des PME, 245 millions permettront la remise à niveau du patrimoine immobilier. Le reste sera injecté dans l’industrie française, et notamment dans le secteur des constructions navales. Des commandes pourraient être accélérées ou avancées, comme celle de la mise en chantier d’un troisième BPC (Bâtiment de projection et de commandement), qui rejoindra le Mistral et le Tonnerre. Le BPC, c’est le couteau suisse, le bateau polyvalent interarmes. Son coût : de l’ordre de 400 millions d’euros. Le troisième BPC, c’est encore, selon certaines sources, à confirmer. Ce serait une bonne nouvelle pour la Marine, pour DCNS, bien sûr, et la sous-traitance. Le Mistral et le Tonnerre ont été construits à Brest et Saint-Nazaire. Le troisième pourrait suivre le même chemin.
Ca tomberait plutôt bien non vu ce qu’annonce Mer&Marine Un troisième BPC pour remplacer la Jeanne d’Arc ?
voir aussi
- Success story DCNS « Mistral et Tonnerre«
- Les futurs BPC et bâtiments logistiques de la marine construits à Saint-Nazaire ? L’article Mer&Marine du 11 décembre 2008
- Troisième BPC : Brest veut sa part du gâteau [Ouest France 12 décembre 2008]
- L’Etat va commander un BPC, des engins de débarquement et des navires d’instruction [Mer&Marine du 18 décembre 2008]
Posted in BPC, Trop sérieux
Posted on 05 décembre 2008.
Dans la série, je m’amuse avec les navigateurs, je viens d’installer Lunascape

Tests Lunascape alpha
Posted in Boulot, Trop sérieux
Posted on 02 décembre 2008.

fouttu certificat AD qui ne veut pas rentrer dans mon truststore
Y’a des jours où c’est galère … les jours en i généralement.
Ces jours là on se demande même si on parle micromachin ou nulix ! et on se dit que si on avait su on aurait travaillé à l’école ou qu’on aurait été mieux chouf major sur le Ouistreham 🙂
Sale vie de cliqueur ! Vivement la prochaine
Posted in Boulot, Trop sérieux